SQL Injection: Risiko Keamanan yang Harus Dicegah dalam Pengembangan Website
SQL Injection: Risiko Keamanan yang Harus Dicegah dalam Pengembangan Website
Dalam pengembangan website enterprise, keamanan data menjadi fondasi yang tak tergantikan. Salah satu celah keamanan paling umum adalah SQL Injection, di mana input tidak terkontrol dari pengguna bisa dimanfaatkan untuk mengakses atau merusak database. Bagi backend developer yang membangun sistem berbasis data mulai dari portal perusahaan hingga aplikasi ERP, pencegahan terhadap serangan ini bukan sekadar best practice, melainkan keharusan agar data pelanggan, transaksi, dan informasi internal tetap aman.
Tanpa pencegahan yang tepat, serangan ini bisa menyebabkan kebocoran data massal, manipulasi informasi, atau bahkan gangguan operasional. Bagi perusahaan di sektor fintech, e-government, atau hospitality yang mengandalkan database untuk menyimpan data sensitif, risiko ini bisa langsung berdampak pada kepercayaan pengguna dan kepatuhan regulasi. Pelajari juga portfolio Solunesia untuk melihat implementasi sistem keamanan pada skala enterprise.
Apa Itu SQL Injection?
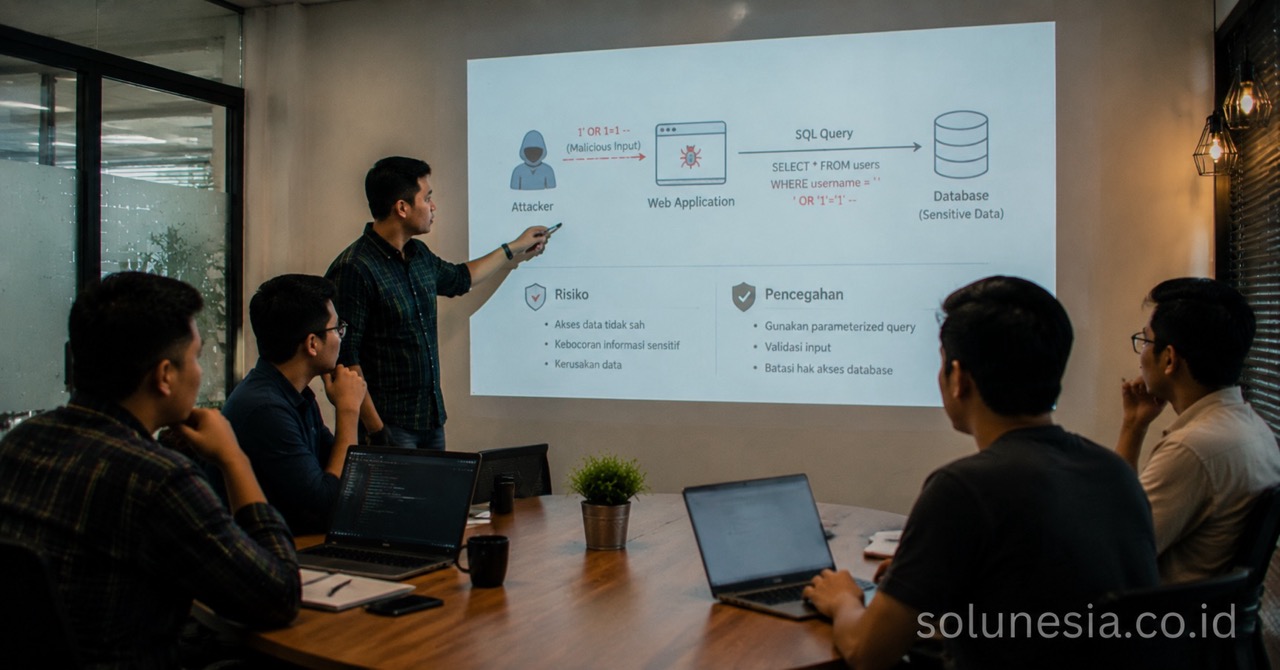
SQL Injection terjadi ketika aplikasi web menerima input dari pengguna dan menyatukan input tersebut langsung ke dalam perintah SQL tanpa proses pemisahan yang benar. Penyerang bisa memasukkan simbol seperti tanda petik tunggal (’) atau tanda hubung (–) untuk mengubah alur eksekusi query, sehingga aplikasi mengembalikan data yang seharusnya tidak bisa diakses.
Teknik ini bekerja dengan memanfaatkan cara aplikasi berinteraksi dengan database. Misalnya, saat seorang user mencoba login dengan kredensial yang salah, aplikasi biasanya menjalankan query seperti: SELECT * FROM users WHERE username = 'input_user' AND password = 'input_pass'. Jika input tidak dibersihkan, penyerang bisa memasukkan input seperti ' OR '1'='1 untuk membuat query yang selalu true, sehingga aplikasi mengembalikan semua data pengguna.
Berbeda dengan serangan lain seperti XSS yang fokus pada tampilan antarmuka, SQL Injection lebih berbahaya karena langsung menyerang lapisan penyimpanan data. Di lingkungan enterprise, celah ini sering dimanfaatkan oleh aktor ancaman yang mencari akses ke database internal perusahaan, bukan hanya serangan sembarangan.
Risiko yang Ditimbulkan oleh SQL Injection
SQL Injection membawa risiko langsung terhadap integritas bisnis. Beberapa dampak nyata yang sering terjadi ketika sistem tidak menerapkan sql injection prevention antara lain:
- Kebocoran data sensitif: Penyerang berhasil mengekstrak tabel pengguna, informasi transaksi, atau kredensial admin. Di sektor fintech seperti platform pinjaman lintas negara, ini berarti data nasabah yang seharusnya rahasia bisa jatuh ke tangan pihak yang tidak bertanggung jawab.
- Manipulasi data operasional: Penyerang bisa mengubah catatan transaksi, menghapus log aktivitas, atau menyisipkan entry palsu. Bagi perusahaan manufaktur atau logistik yang mengandalkan database untuk tracking inventori, serangan ini bisa mengganggu rantai pasok dan menyebabkan kerugian finansial.
- Pintu masuk serangan lain: Celah ini sering dimanfaatkan untuk menyebarkan malware atau melakukan denial-of-service pada sistem backend.
Untuk organisasi yang menangani data pemerintah atau layanan publik, risiko ini juga terkait dengan kepatuhan terhadap standar keamanan nasional, di mana kegagalan bisa berujung pada sanksi administratif.
Strategi Pencegahan Dasar yang Harus Diterapkan Backend Developer
Pencegahan dasar dimulai dari prinsip pemisahan antara kode aplikasi dan data input. Backend developer perlu memisahkan query SQL dari input pengguna menggunakan prepared statements atau placeholder. Cara ini memastikan bahwa input yang dimasukkan penyerang ditangani sebagai data biasa, bukan sebagai bagian dari perintah SQL.
Validasi input juga menjadi langkah krusial. Setiap field yang menerima data, baik untuk username, email, atau pencarian, harus dibatasi dengan tipe data yang sesuai dan batasan panjang maksimal. Ini mengurangi kemungkinan penyerang menyusupkan karakter khusus yang bisa mengubah logika query.
Selain itu, menerapkan principle of least privilege membantu meminimalisir dampak. Akun database yang digunakan aplikasi sebaiknya memiliki izin minimum yang diperlukan, bukan akses penuh ke seluruh tabel. Dengan cara ini, bahkan jika penyerang berhasil menyuntikkan kode, akses mereka akan terbatas hanya pada operasi yang diizinkan.
Teknik Lanjutan untuk Pengembangan yang Lebih Aman
Di level yang lebih matang, backend developer bisa mengadopsi beberapa pendekatan lanjutan untuk mengeliminasi celah keamanan ini secara menyeluruh:
- Penggunaan Object-Relational Mapping (ORM): Framework seperti Prisma, SQLAlchemy, atau Eloquent memungkinkan abstraksi query sehingga developer tidak perlu menulis SQL mentah. ORM ini secara otomatis menggunakan prepared statements dan escape input, sehingga mengurangi kesalahan manusia.
- Penerapan Web Application Firewall (WAF): WAF memantau pola input yang mencurigakan dan memblokir permintaan yang mencoba menyuntikkan karakter khusus. Untuk sistem enterprise yang menangani volume tinggi, integrasi WAF bisa memberikan lapisan perlindungan tambahan tanpa mengubah kode inti.
- Audit kode rutin: Penggunaan static analysis tool membantu mendeteksi pola query yang rentan sebelum deployment. Pendekatan ini memastikan bahwa setiap bagian kode yang berinteraksi dengan database sudah melalui proses review yang ketat.
Kesimpulan
SQL Injection tetap menjadi ancaman nyata bagi perusahaan yang mengembangkan sistem berbasis data. Dengan menerapkan pencegahan yang tepat sejak tahap awal pengembangan, backend developer tidak hanya melindungi data internal tetapi juga menjaga kepercayaan pelanggan dan operasional bisnis secara keseluruhan. Pendekatan yang konsisten, mulai dari validasi input hingga penggunaan prepared statements, memberikan fondasi yang kuat untuk sistem yang aman dan andal.
Solunesia, sebagai software house enterprise di Batam, Indonesia, membantu organisasi mengembangkan aplikasi dengan fokus keamanan dari awal. Tim kami memahami kebutuhan dalam membangun sistem yang tidak hanya fungsional tetapi juga tahan terhadap celah keamanan seperti SQL Injection. Untuk mendiskusikan kebutuhan serupa di organisasi Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software kami.
FAQ
Apa itu SQL Injection?
SQL Injection adalah celah keamanan di mana penyerang menyuntikkan perintah SQL berbahaya ke aplikasi web melalui input pengguna yang tidak divalidasi, memungkinkan akses atau manipulasi data database.
Bagaimana cara mencegah SQL Injection?
Gunakan prepared statements untuk memisahkan query dan input, lakukan validasi input pada setiap field, dan terapkan least privilege pada akun database agar risiko terbatas.
Apakah semua bahasa pemrograman rentan terhadap SQL Injection?
Tidak. Celah ini muncul karena cara aplikasi menyusun query SQL mentah. Bahasa dengan dukungan prepared statements atau ORM seperti PHP, Node.js, atau Python umumnya lebih aman jika diterapkan dengan benar.
Mengapa pencegahan SQL Injection penting untuk perusahaan?
Ini melindungi data sensitif dari kebocoran, mencegah manipulasi informasi, dan menjaga kepatuhan regulasi serta kepercayaan pelanggan dalam sistem enterprise.
Bagaimana membedakan SQL Injection dengan XSS?
SQL Injection menyerang database langsung melalui input, sementara XSS fokus pada injeksi skrip berbahaya ke tampilan halaman web yang dieksekusi di browser pengguna.
RelatedArticles
Further reading from other categories that may be relevant.
Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
Keamanan Data Warga pada Layanan Digital Pemerintah