Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
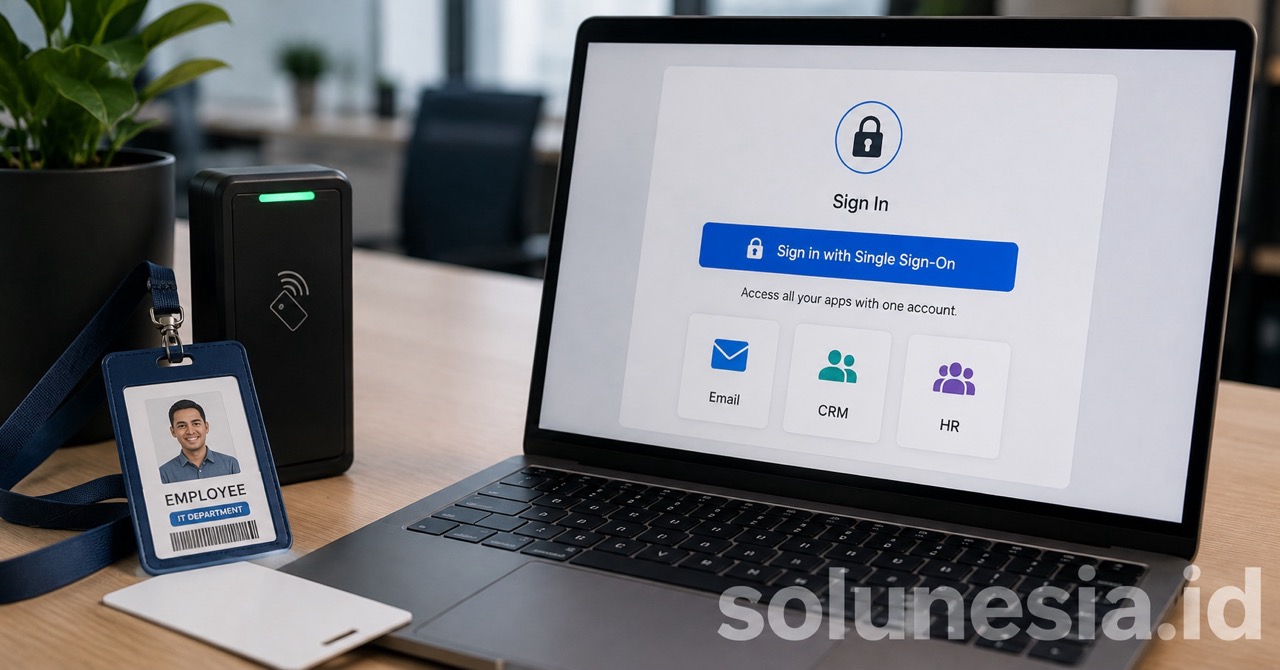
Setiap aplikasi baru yang diadopsi berarti satu set kredensial baru untuk diingat. Ketika karyawan mulai menulis password di kertas tempel atau menggunakan kata sandi yang sama untuk semua sistem, IT menghadapi masalah keamanan dan produktivitas. Di titik inilah single sign on sistem perusahaan menjadi relevan untuk dievaluasi. Fitur ini mengubah cara akses sistem internal perusahaan, mengubah proses yang berantakan menjadi lebih terorganisir dan aman.
Gejala Operasional yang Menuntut SSO
Penerapan SSO umumnya dipicu oleh akumulasi aplikasi internal. Perusahaan yang awalnya hanya mengelola email dan akunting, kini memiliki sistem ERP, portal HR, aplikasiCRM, dan mungkin beberapa tools pelaporan. Setiap sistem memiliki user database sendiri, yang membuat manajemen akses menjadi semakin rumit seiring waktu.
Ada beberapa indikator kuat bahwa organisasi sudah membutuhkan integrasi otentikasi terpusat. Pertama, helpdesk IT dibombardir permintaan reset password setiap hari. Kedua, ada lebih dari lima aplikasi internal yang diakses karyawan harian. Ketiga, proses onboarding karyawan baru memakan waktu berhari-hari hanya untuk membuat akun di berbagai platform berbeda. Keempat, penggunaan password manager pribadi tidak terkontrol dan justru menjadi titik lelat keamanan.
Jika beberapa atau semua poin di atas terjadi, mengandalkan manajemen akun manual bukan lagi pilihan yang sehat untuk skala operasional. Tim IT akan terus menghabiskan waktu untuk tugas administratif yang tidak produktif. Selain itu, karyawan sering merasa frustrasi karena harus mengingat banyak password atau bahkan lupa satu di antara sekian banyak sistem. Situasi ini semakin parah ketika perusahaan tumbuh cepat atau memiliki cabang-cabang yang tersebar, di mana akses lintas departemen menjadi lebih kompleks. Dengan SSO, proses tersebut bisa disederhanakan, sehingga karyawan bisa fokus pada pekerjaan inti mereka.
Risiko Keamanan dari Otentikasi Terpisah
Dari sudut pandang keamanan, beberapa sistem otentikasi independen menciptakan attack surface yang lebih luas. Setiap user database adalah potensi titik kebocoran data. Jika satu aplikasi internal memiliki celah keamanan dan databasenya dibocorkan, peretas akan mencoba kredensial yang dicuri pada sistem lain yang lebih kritis. Serangan semacam ini bisa menyebabkan akses tidak sah ke data sensitif perusahaan, seperti informasi keuangan atau data karyawan.
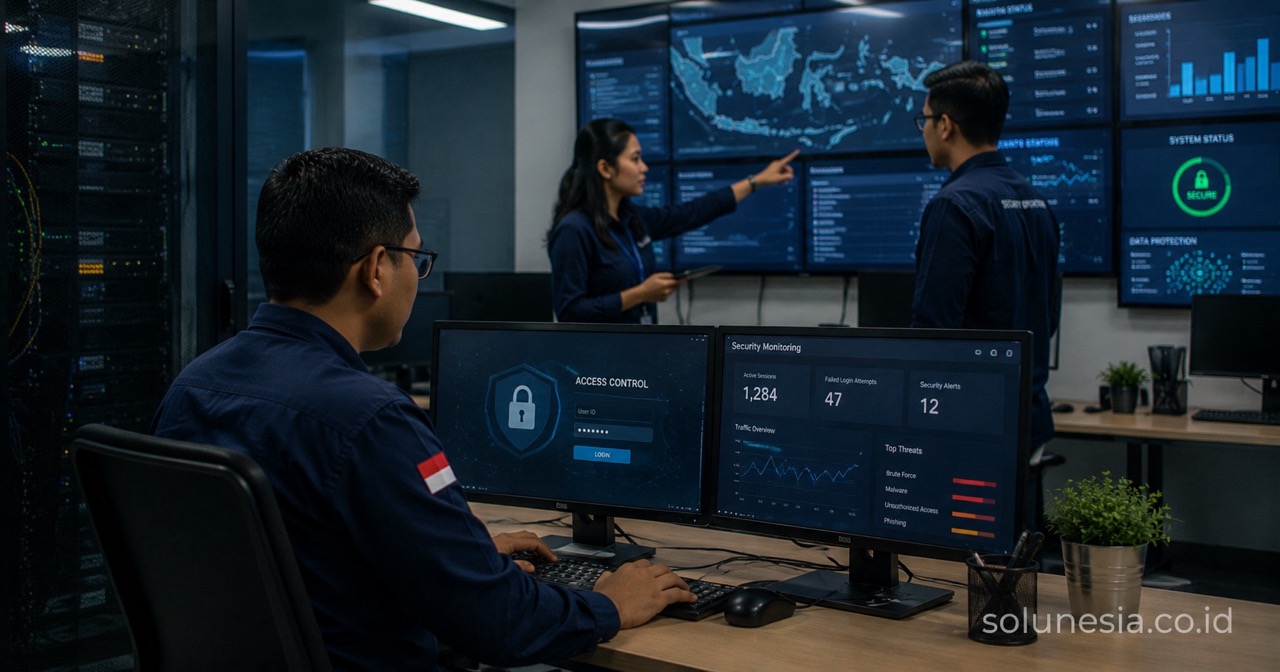
Implementasi SSO mengkonsolidasikan proses verifikasi identitas ke satu pintu masuk. Alih-alih mempertahankan keamanan pada sepuluh sistem berbeda, tim IT hanya perlu memastikan satu server otentikasi terpusat yang kuat. Penerapan multi-factor authentication (MFA) juga menjadi jauh lebih mudah. Aktivasinya cukup dilakukan sekali di central identity provider, bukan di setiap aplikasi yang digunakan. Perusahaan yang menjalankan kebijakan keamanan ketat akan sulit memvalidasi compliance tanpa sistem terpusat semacam ini. Dengan satu titik kontrol, organisasi bisa lebih mudah menerapkan audit log yang lengkap dan memastikan setiap akses memenuhi standar keamanan yang berlaku.
Kapan Implementasi SSO Menjadi Prioritas
Tidak semua organisasi segera membutuhkan fitur ini pada hari pertama beroperasi. SSO menjadi prioritas ketika sistem internal bersifat mission-critical dan diakses oleh banyak orang lintas departemen. Pertumbuhan tim yang cepat sering kali mendorong kebutuhan ini secara mendadak. Perusahaan yang masih kecil mungkin bisa mengelola dengan cara manual, tetapi saat berkembang, kompleksitas akan meningkat drastis.
Misalnya, sebuah perusahaan manufaktur di Batam yang awalnya hanya memiliki lima puluh karyawan mungkin bisa mengelola akun manual. Namun, ketika berkembang menjadi tiga ratus karyawan dengan sistem absensi, gudang, dan akunting yang terpisah, kompleksitas manajemen akses naik berlipat ganda. Pada skala ini, otentikasi terpusat dapat menghemat waktu onboarding dan memastikan akses yang tidak lagi terpakai bisa dimatikan seketika saat karyawan resign. Mematikan akses secara manual di sepuluh sistem berbeda sangat rentan terhadap kelalaian. Selain itu, di industri seperti pariwisata atau logistik yang melibatkan banyak stakeholder, SSO membantu menjaga konsistensi akses dan mencegah masalah keamanan yang lebih serius.
Dari segi regulasi, beberapa industri wajib memiliki audit trail yang kuat tentang siapa mengakses apa dan kapan. Dengan otentikasi tersebar, menyatukan log dari berbagai aplikasi berbeda menjadi laporan kepatuhan yang utuh adalah proses manual yang melelahkan. SSO menyediakan data tersebut secara native dari satu sumber. Hal ini tidak hanya mempermudah kepatuhan tetapi juga memberikan kejelasan yang lebih baik dalam mengevaluasi aktivitas sistem, yang penting untuk menghindari masalah hukum atau sanksi dari otoritas terkait.
Pertimbangan Teknis dan Arsitektur
Memilih SSO bukan sekadar memasang satu plugin di setiap aplikasi yang ada. Proses ini menuntut perencanaan arsitektur yang matang. Mayoritas sistem modern menggunakan standar OAuth 2.0 atau SAML, sementara aplikasi legacy mungkin membutuhkan pendekatan bridge atau proxy otentikasi untuk berkomunikasi dengan identitas terpusat. Pendekatan ini memungkinkan integrasi yang mulus tanpa mengubah aplikasi lama secara drastis.
Selain itu, Identity Provider (IdP) yang dipilih harus mendukung integrasi dengan directory service yang sudah berjalan, seperti Microsoft Active Directory atau LDAP. Tanpa sinkronisasi data karyawan yang akurat antara direktori utama dan IdP, manajemen user lifecycle akan tetap berantakan. Proses ini mencakup pembuatan akun baru, pembaruan data, dan penghapusan akses saat karyawan keluar, semuanya harus berjalan otomatis untuk menghindari kesalahan manusia.
Jika perusahaan Anda berencana mengembangkan aplikasi internal baru atau menambah portal eksternal, aspek otentikasi sebaiknya dipikirkan pada tahap desain arsitektur. Mengintegrasikan SSO ke aplikasi yang baru dibangun jauh lebih sederhana daripada melakukan retrofitting pada sistem usang. Untuk kebutuhan pengembangan portal internal atau aplikasi baru, Anda dapat melihat layanan pengembangan portal perusahaan yang dirancang dengan memperhitungkan aspek keamanan dan integrasi sejak awal. Pendekatan ini memastikan bahwa fitur SSO menjadi bagian integral dari sistem, bukan tambahan yang rumit di kemudian hari.
Kesimpulan
Penerapan otentikasi terpusat pada dasarnya adalah investasi infrastruktur IT yang menjawab masalah skalabilitas, keamanan, dan efisiensi operasional. Jika helpdesk Anda kelelahan mengurus password, pertumbuhan tim mulai tidak proporsional dengan kapasitas manajemen IT, atau kebijakan keamanan menuntut kontrol akses yang ketat, waktunya sudah tepat untuk mengimplementasikan sistem ini.
Setiap arsitektur jaringan memiliki kebutuhan integrasi yang unik. Anda bisa mendiskusikan desain sistem keamanan dan portal internal yang tepat untuk perusahaan Anda melalui halaman kontak Solunesia.
FAQ
Apakah SSO wajib untuk semua aplikasi internal perusahaan?
Tidak. Sistem ini bernilai ketika perusahaan memiliki banyak aplikasi internal dengan basis pengguna yang tumpang tindih. Jika perusahaan hanya punya dua aplikasi sederhana dengan sedikit pengguna, manajemen akun manual mungkin masih relevan.
Bagaimana cara SSO bekerja dengan aplikasi lama (legacy)?
Aplikasi usang yang tidak mendukung standar modern seperti SAML atau OAuth umumnya memerlukan reverse proxy otentikasi. Proxy ini akan menangani proses SSO dengan server pusat, lalu meneruskan sesi ke aplikasi lama menggunakan metode yang dipahami oleh aplikasi tersebut.
Apakah SSO berisiko menjadi titik tunggal kegagalan (single point of failure)?
Benar, jika server otentikasi pusat mati, pengguna tidak bisa masuk ke semua sistem. Oleh karena itu, arsitektur SSO di lingkungan enterprise umumnya dirancang dengan high availability atau server failover untuk memastikan layanan tetap berjalan saat terjadi gangguan perangkat.
Apakah SSO mengurangi beban kerja tim IT?
Secara signifikan. Beban kerja terberat seperti mereset password dan membuat akun manual di banyak sistem berkurang drastis. Provisi dan deprovisi akun karyawan bisa diautomatisasi dari satu panel pusat, sehingga tim IT bisa fokus pada pekerjaan yang lebih strategis.
Bagaimana SSO membantu dalam kepatuhan regulasi?
SSO menyediakan audit trail yang lengkap dan terpusat, memudahkan pelaporan aktivitas akses. Ini membantu organisasi memenuhi persyaratan audit dan kepatuhan tanpa harus mengumpulkan data dari banyak sistem secara manual.
RelatedArticles
Further reading from other categories that may be relevant.
Batam sebagai Pusat Teknologi di Kepulauan Riau: Potensi dan Tantangannya
Project Management Software Kustom: Apa yang Seharusnya Klien Harapkan dari Vendor?