Keamanan Data Warga pada Layanan Digital Pemerintah
Keamanan Data Warga pada Layanan Digital Pemerintah
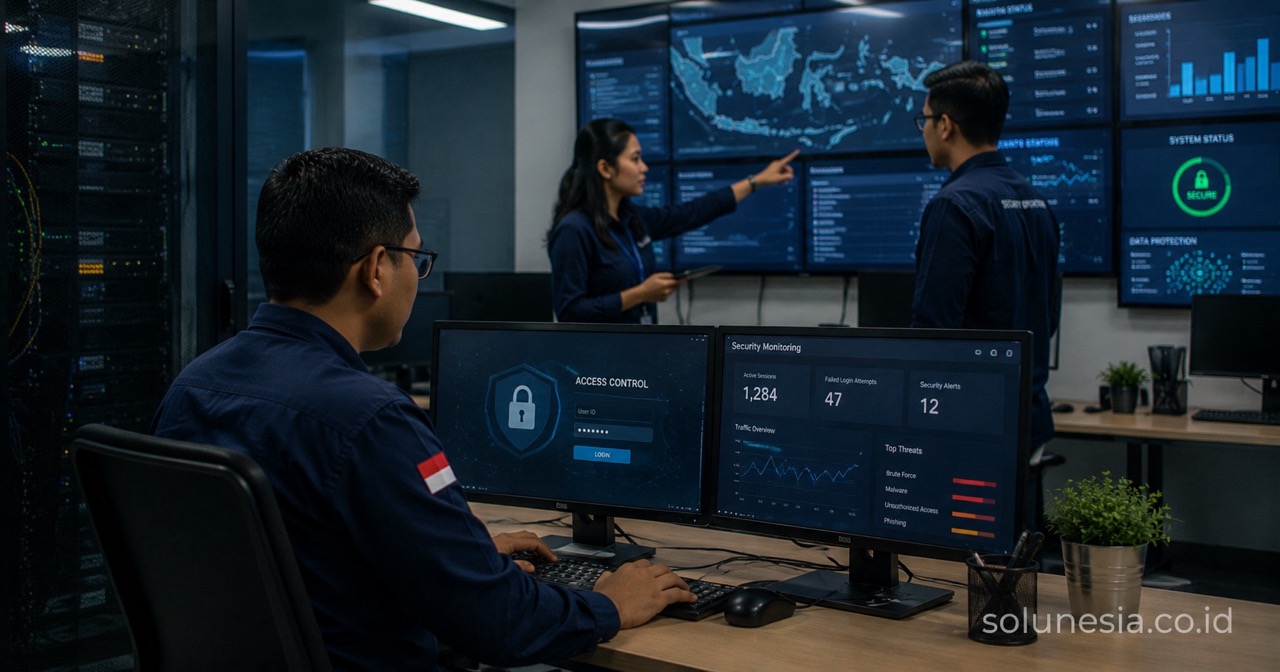
Layanan publik digital kini menjadi tulang punggung administrasi pemerintahan. Namun, semakin tinggi tingkat digitalisasi, semakin besar pula risiko kebocoran data yang dihadapi oleh sebuah instansi. Keamanan data warga e gov bukan sekadar persyaratan teknis, melainkan fondasi utama untuk menjaga kepercayaan publik. Ketika data warga bocor, kerugian tidak hanya bersifat finansial, tetapi juga merusak kredibilitas institusi yang dibangun puluhan tahun.
Mengapa Perlindungan Data Menjadi Prioritas Utama
Setiap kali warga mengajukan perizinan atau mengakses layanan publik secara online, mereka menyerahkan data pribadi ke pemerintah. Informasi ini mencakup Nomor Induk Kependudukan, alamat, riwayat kesehatan, hingga data finansial. Tumpukan data ini nilainya sangat tinggi bagi pihak yang tidak bertanggung jawab. Perlindungan data perlu diprioritaskan karena dua alasan utama.
- Regulasi yang jelas. Pemerintah pusat dan daerah diwajibkan mematuhi standar Sistem Pemerintahan Berbasis Elektronik (SPBE). Regulasi ini mengharuskan instansi memastikan setiap aplikasi yang digunakan memiliki kontrol keamanan yang ketat.
- Ancaman siber yang nyata. Serangan ransomware atau eksploitasi celah keamanan bisa melumpuhkan layanan publik selama berhari-hari, menyebabkan antrean fisik di kantor pelayanan ketika sistem digital harus diturunkan.
Bahkan di tingkat nasional, kita sudah melihat insiden kebocoran data besar yang menimpa lembaga negara. Insiden tersebut membuktikan bahwa membangun aplikasi tanpa memikirkan arsitektur keamanannya sama dengan membangun gedung mewah tanpa kunci pada pintunya.
Celah Keamanan yang Sering Diabaikan
Banyak kepala dinas beranggapan bahwa risiko keamanan datang dari luar, padahal ancaman justru sering bersumber dari praktik internal yang kurang disiplin. Tim pengembang software enterprise kerap menemukan kesalahan konfigurasi dasar yang berakibat fatal. Berikut beberapa contoh yang sering terjadi:
- Penyimpanan database yang langsung terekspos ke internet publik tanpa otentikasi yang memadai.
- Pengelolaan akses yang longgar. Akun administrator masih menggunakan kata sandi bawaan atau dibagikan di antara beberapa staf IT.
- Ketika ada pegawai yang pindah atau pensiun, hak akses mereka tidak segera dicabut, sehingga menciptakan pintu belakang yang sulit dilacak.
- Penggunaan aplikasi pihak ketiga yang sudah tidak mendapatkan dukungan pembaruan keamanan.
Instansi sering kali mengandalkan aplikasi lama yang masih berjalan karena alasan kenyamanan, tanpa menyadari bahwa celah keamanan pada aplikasi tersebut sudah menjadi pengetahuan publik di kalangan peretas.
Pendekatan Keamanan pada Platform E-Government
Membangun sistem keamanan untuk layanan publik tidak bisa dilakukan dengan menambahkan sembarang plugin keamanan di tahap akhir pengembangan. Pendekatan yang tepat adalah membangun keamanan dari tahap perancangan arsitektur sistem. Berikut prinsip-prinsip utamanya:
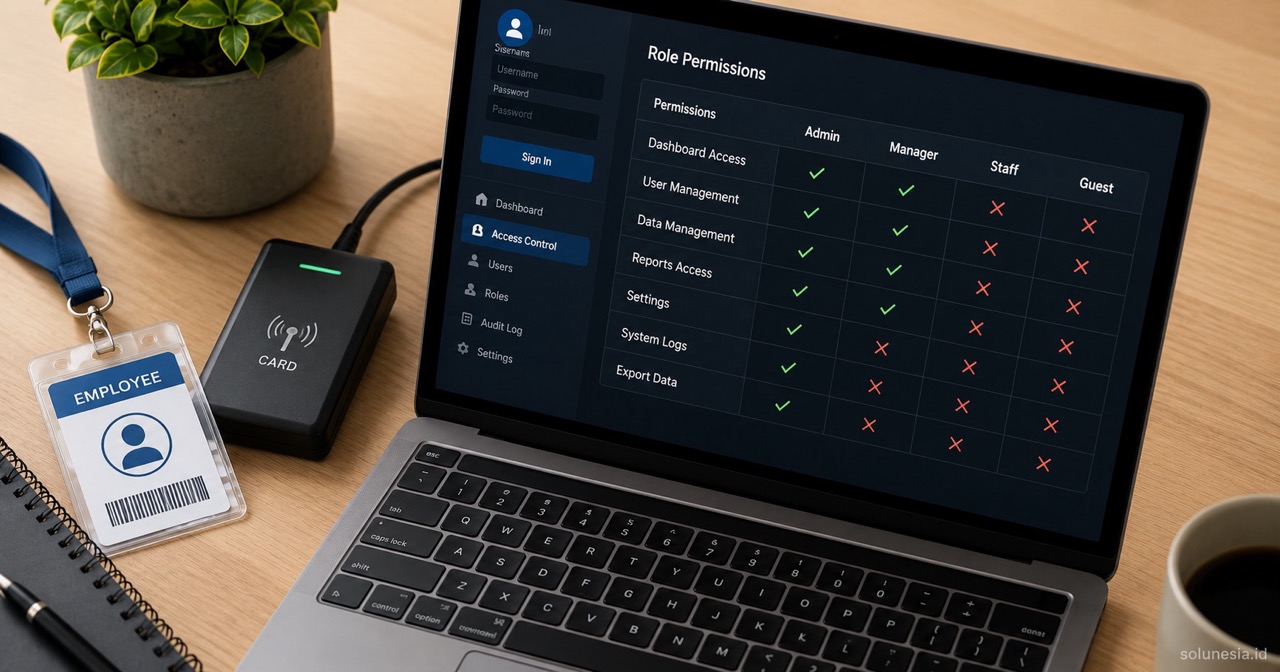
- Penerapan prinsip least privilege. Setiap pegawai, vendor, atau bahkan modul internal dalam aplikasi hanya boleh memiliki akses ke data yang benar-benar dibutuhkan untuk menjalankan tugas mereka. Jika seorang staf depan hanya perlu memverifikasi nama dan alamat pemohon, mereka tidak boleh punya hak untuk melihat riwayat medis atau data perpajakan warga tersebut.
- Enkripsi data yang menyeluruh. Data warga tidak hanya perlu dienkripsi saat sedang dikirim melalui jaringan internet, tetapi juga saat disimpan dalam database. Jika peretas berhasil membobol server, data yang mereka dapatkan tetap berupa teks acak yang tidak bisa dibaca tanpa kunci dekripsi yang tepat.
Sebagai contoh implementasi nyata, pengembangan sistem perpustakaan dan katalog OPAC untuk DPK Kepri yang menampung lebih dari 27.000 judul membutuhkan pemisahan antara data publik yang bisa dicari oleh warga dan data internal administratif yang hanya boleh diakses oleh operator. Pemisahan lapisan akses ini memastikan bahwa data sensitif pengguna sistem tidak ikut terekspos saat publik melakukan pencarian koleksi.
Tanggung Jawab Vendor dalam Siklus Hidup Aplikasi
Memilih vendor pengembangan sistem layanan publik bukan sekadar mencari siapa yang bisa membuat aplikasi dengan harga termurah. Vendor yang berkompeten harus mampu mendesain sistem dengan jejak audit yang jelas, di mana setiap aksi pengubahan, penghapusan, atau pengunduhan data warga tercatat dalam log yang tidak bisa diubah (immutable log).
Jejak audit ini sangat krusial saat terjadi investigasi insiden. Instansi bisa melihat dengan tepat akun mana yang mengakses data tertentu pada jam berapa. Tanpa logging yang detail, investigasi pasca-insiden akan berjalan kacau dan tidak menemukan titik terang.
Pemilihan vendor yang tepat untuk membangun portal layanan publik sangat menentukan kualitas pengamanan sistem yang dihasilkan. Sebuah software house yang berpengalaman membangun sistem e-government akan memahami standar SPBE dan mengintegrasikannya ke dalam alur kerja pengembangan mereka. Solunesia, sebagai software house yang berbasis di Batam, memiliki pengalaman menangani kebutuhan infrastruktur digital pemerintah daerah, mulai dari sistem antrian IoT hingga repositori digital skala besar.
Selain itu, vendor bertanggung jawab atas siklus hidup aplikasi yang dibangun. Software tidak pernah benar-benar selesai. Celah keamanan baru akan terus ditemukan seiring berjalannya waktu. Vendor yang serius akan menyediakan layanan pemeliharaan berkelanjutan, memantau potensi ancaman, dan merilis tambalan keamanan (security patch) sebelum celah tersebut dieksploitasi.
Strategi Mitigasi Risiko untuk Kepala Dinas
Sebagai pengambil keputusan, kepala dinas tidak perlu memahami kode atau perintah teknis jaringan. Namun, pemahaman dasar mengenai strategi mitigasi risiko diperlukan saat mengevaluasi proposal dari calon vendor sistem. Berikut langkah-langkah praktis yang bisa dilakukan:
- Terapkan evaluasi berkala. Instalasi software yang berjalan hari ini belum tentu aman lima tahun mendatang. Pastikan ada anggaran pemeliharaan untuk audit keamanan berkala, seperti penetration testing, untuk mencari celah sebelum peretas menemukannya. Vendor yang baik akan merekomendasikan jadwal audit ini, bukan malah menyembunyikannya.
- Lakukan desain pemulihan bencana. Tidak ada sistem yang 100 persen kebal. Instansi perlu memastikan ada mekanisme backup otomatis yang disimpan di lokasi terpisah secara geografis. Jika server utama di kantor pemerintahan terkena serangan ransomware atau mengalami kerusakan perangkat keras, proses pemulihan data bisa dilakukan dalam hitungan jam, bukan minggu, sehingga layanan publik tetap berjalan.
- Latih kesadaran pegawai. Sistem keamanan yang canggih tetap tidak berguna jika pegawai mudah tertipu phishing atau mencatat kata sandi di kertas tempel yang menempel di monitor. Anggaran pelatihan kesadaran siber bagi pegawai adalah investasi pelindung yang murah namun dampaknya sangat signifikan.
Kesimpulan
Membangun layanan digital pemerintah berarti memikul tanggung jawab besar atas data jutaan warga. Keamanan sistem tidak bisa dianggap sebagai fitur pelengkap, melainkan infrastruktur utama. Kolaborasi dengan vendor yang memahami standar SPBE dan praktik pengembangan software enterprise yang aman adalah langkah awal yang krusial. Jika instansi Anda sedang merencanakan pembaruan sistem digital atau membangun portal layanan baru, mendiskusikan arsitektur keamanan dengan tim ahli bisa menjadi titik awal yang konstruktif. Hubungi layanan konsultasi e-government untuk merancang sistem yang aman dan sesuai regulasi. Untuk mendiskusikan kebutuhan serupa di organisasi Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software kami.
FAQ
Apa risiko terbesar dalam layanan digital pemerintah?
Risiko terbesar adalah kebocoran data pribadi warga yang dapat berujung pada penyalahgunaan identitas, penipuan finansial, serta rusaknya kepercayaan publik terhadap institusi pemerintah yang bertanggung jawab atas sistem tersebut.
Bagaimana cara memastikan sistem e-gov aman dari serangan siber?
Pastikan sistem dibangun dengan prinsip keamanan berlapis, enkripsi data aktif, kontrol akses ketat berbasis peran, serta rutin menjalani uji penetration testing untuk mendeteksi celah keamanan secara berkala.
Apakah setiap aplikasi pemerintah harus mematuhi SPBE?
Ya. Sistem Pemerintahan Berbasis Elektronik atau SPBE adalah standar wajib yang mengatur tata kelola teknologi informasi di lingkungan instansi pemerintahan Indonesia untuk memastikan layanan publik berjalan aman dan terpadu.
Kapan waktu yang tepat untuk mengaudit keamanan sistem?
Audit keamanan harus dilakukan minimal setahun sekali, atau setiap kali ada pembaruan fitur besar pada sistem. Audit juga perlu segera dilakukan jika terdapat indikasi atau kecurigaan adanya upaya pembobolan data.
Apakah vendor pengembang ikut bertanggung jawab atas celah keamanan?
Vendor bertanggung jawab membangun sistem sesuai standar keamanan yang disepakati dan memberikan pembaruan keamanan untuk menambal celah yang ditemukan. Namun, pengelolaan operasional sehari-hari tetap menjadi tanggung jawab tim IT instansi.
RelatedArticles
Further reading from other categories that may be relevant.
Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
Sistem Internal Perusahaan dengan Hak Akses Bertingkat: Kapan Dibutuhkan?