Sistem Internal Perusahaan dengan Hak Akses Bertingkat: Kapan Dibutuhkan?
Sistem Internal Perusahaan dengan Hak Akses Bertingkat: Kapan Dibutuhkan?
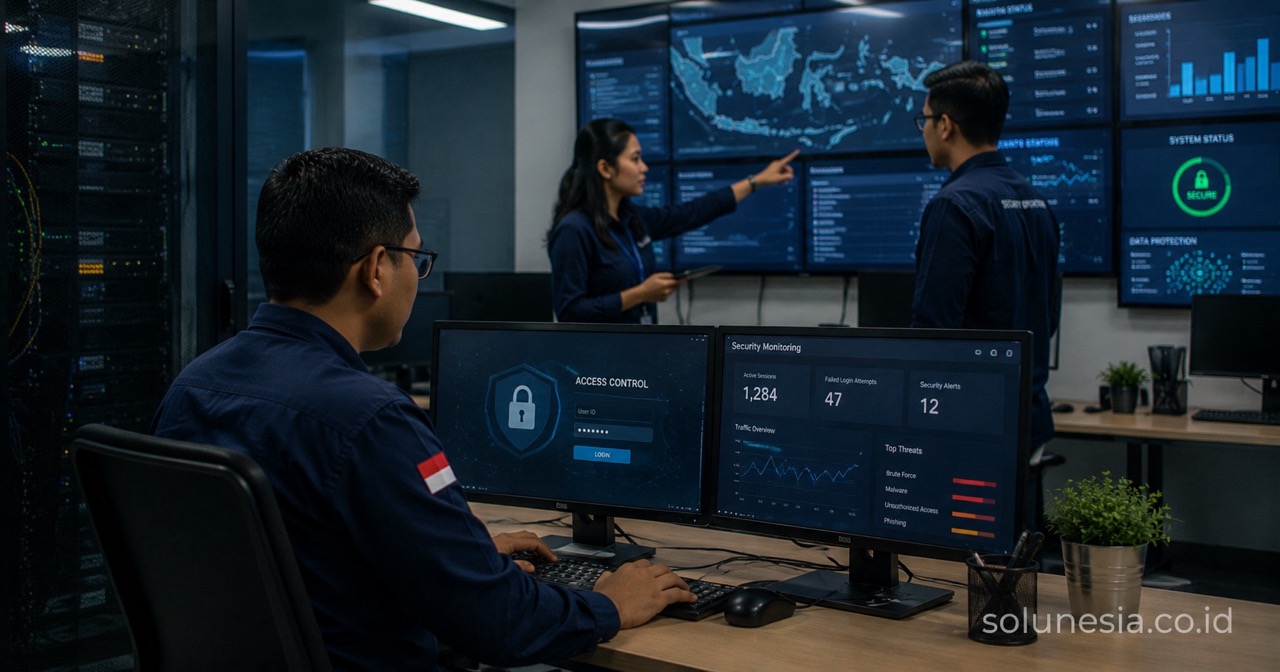
Saat perusahaan tumbuh, jumlah karyawan dan data sensitif ikut bertambah. Membangun sistem internal dengan hak akses sistem perusahaan RBAC (Role-Based Access Control) menjadi langkah penting agar data tetap aman dan alur kerja tidak kacau. Sistem ini memastikan setiap orang hanya mengakses fitur dan informasi yang relevan dengan tugasnya.
Tanda Sistem Internal Saat Ini Sudah Tidak Memadai Lihat juga portfolio Solunesia. Pelajari juga blog Solunesia.
Banyak perusahaan memulai operasional dengan spreadsheet atau aplikasi tunggal tanpa pembagian hak akses. Pendekatan ini berjalan baik ketika tim masih kecil dan saling percaya begitu saja. Namun, batasnya jelas terasa ketika bisnis mulai memperbanyak lapisan manajemen dan divisi.
Jika staf gudang bisa melihat margin keuntungan, atau staf HR dapat mengakses laporan keuangan bulanan, berarti sistem sudah kehilangan kontrol. Pada titik ini, incident kebocoran data bukan lagi risiko teoretis melainkan kesalahan operasional yang menunggu waktu terjadi. Keputusan untuk membangun atau memperbarui portal internal perusahaan perlu diprioritaskan sebelum data bocar dan merusak kepercayaan klien.
Selain isu keamanan, absennya pengaturan peran membuat audit internal sangat sulit. Ketika regulator atau manajemen puncak menanyakan siapa yang mengubah harga barang pada tanggal tertentu, sistem tanpa log berbasis peran tidak akan bisa menjawab. Perusahaan membutuhkan jejak audit yang jelas, di mana setiap perubahan data tercatat dengan identitas dan tingkat wewenang pengguna yang melakukan aksi tersebut.
- Kebocoran data yang tiba-tiba muncul karena satu karyawan salah klik.
- Kesulitan audit saat regulator menuntut laporan perubahan harga.
- Kontrol yang hilang di divisi multi-cabang.
- Kesalahan operasional yang sulit dilacak karena tidak ada pembatasan.
Konsep Hak Akses Bertingkat dalam Praktik
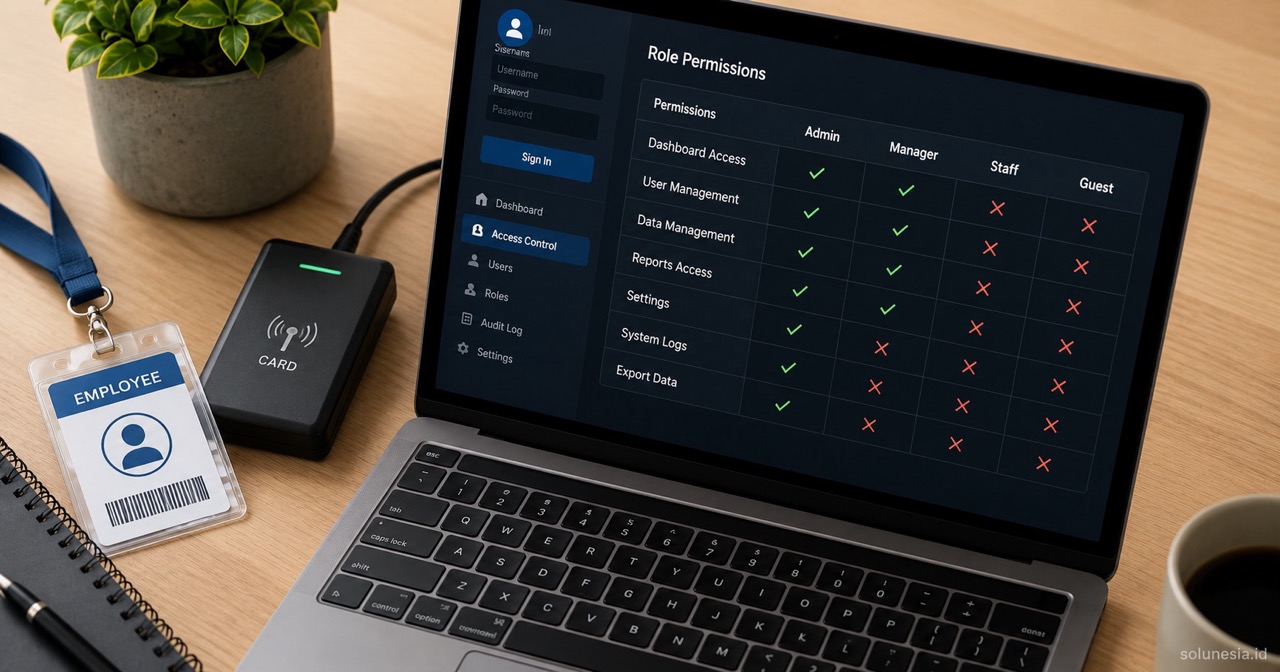
RBAC bukan sekadar halaman login. Konsep ini membagi pengguna ke dalam peran tertentu seperti admin, manajer, staf, dan eksternal. Hak akses kemudian melekat pada peran tersebut, bukan pada individu.
Pada praktiknya, manajer gudang memiliki wewenang untuk menyetujui pemindahan stok antarlokasi, sementara staf operasional hanya bisa mencatat barang masuk dan keluar. Di divisi lain, staf akuntansi bisa melihat dan mengelola faktur, tetapi tidak memiliki tombol untuk mengubah harga jual di sistem POS. Pendekatan ini menyederhanakan manajemen hak akses. Saat seorang karyawan dipindahkan divisi atau promosi, administrator sistem cukup mengganti peran mereka dari satu menu, tanpa harus mengatur ulang wewenang tiap menu satu per satu.
- Admin melihat dan mengubah semua data.
- Manajer mengelola tim dan mengesahkan keputusan.
- Staf hanya melakukan input harian.
- Eksternal (vendor atau mitra) hanya melihat status tertentu.
Kapan Hak Akses Bertingkat Menjadi Kebutuhan Mutlak?
Tidak semua proses bisnis memerlukan implementasi yang kompleks. Namun, beberapa kondisi spesifik membuat RBAC menjadi tulang punggung operasional yang harus segera diimplementasikan.
Operasi Multi-Cabang dan Multi-Divisi
Perusahaan yang beroperasi di beberapa lokasi memerlukan pembagian wewenang berdasarkan geografi dan departemen. Manajer cabang Batam harus memiliki dashboard yang menampilkan data performa lokalnya, tanpa mengintervensi atau melihat data margin cabang Bintan. Sistem ERP industri yang dirancang dengan RBAC ketat akan memastikan otonomi cabang tetap terjaga, sementara manajemen pusat tetap memegang kendali agregat.
Kepatuhan Regulator dan Standar Pemerintah
Instansi pemerintah dan lembaga keuangan tunduk pada regulasi ketat. Proses pengarsipan digital pemerintah atau layanan publik secara daring diwajibkan untuk menerapkan kontrol akses berbasis peran untuk mencegah penyalahgunaan wewenang oleh pejabat atau staf operator. Sistem yang mematuhi standar SPBE tidak bisa berkompromi dalam hal ini; setiap hak akses harus terdokumentasi dan terverifikasi.
Keterlibatan Pihak Eksternal
Saat bisnis bekerja sama dengan vendor eksternal, konsultan, atau mitra logistik, mereka sering kali membutuhkan akses sebagian ke sistem internal. Misalnya, vendor logistik hanya perlu melihat status pesanan yang siap diantar, tanpa perlu tahu detail kontak pelanggan dan riwayat pembelian. Portal dengan RBAC memungkinkan Anda memberikan kredensial masuk kepada pihak eksternal dengan batasan tampilan dan menu yang sangat ketat.
Risiko Mempertahankan Sistem Tanpa Pembagian Peran
Meneruskan operasional dengan portal yang membiarkan semua staf melihat semua data adalah keputusan yang berisiko. Konsekuensi utamanya adalah kesalahan penghapusan atau modifikasi data yang tidak disengaja. Staf baru yang belum terlatih mungkin tidak sengaja mengubah data kritis karena sistem tidak mengunci menu tersebut untuk level mereka.
Selain itu, ketika terjadi sengketa internal atau pelanggaran disiplin, sistem tanpa kontrol berbasis peran akan mempersulit proses penyelidikan internal. Perusahaan membutuhkan akuntabilitas, di mana sistem hanya mengizinkan tindakan spesifik bagi peran tertentu dan mencatat setiap interaksi penting. Jika tidak ada pembatasan peran sejak awal, pelacakan kesalahan operasional akan memakan waktu berbulan-bulan dan membutuhkan biaya penyelidikan tinggi.
- Kesalahan data yang tidak terdeteksi karena tidak ada batasan.
- Sulitnya penyelidikan saat ada sengketa antar tim.
- Kebocoran yang sulit dicegah karena semua orang punya akses penuh.
- Biaya tinggi untuk investigasi setelah insiden.
Mengapa Solusi Enterprise Lebih Unggul dari SaaS Generik
Banyak vendor menawarkan paket SaaS generik untuk manajemen internal. Namun, kebutuhan hak akses setiap perusahaan bersifat unik tergantung alur kerja dan struktur organisasinya. Paket siap pakai sering kali memaksa perusahaan untuk menyesuaikan proses bisnisnya agar muat dengan standar aplikasi tersebut.
Membangun sistem internal secara kustom memberi kontrol penuh atas hirarki hak akses. Misalnya, saat membangun sistem manajemen gudang untuk operator logistik, pembagian akses bisa disesuaikan hingga ke level perintah barcode individual. Sistem yang dibangun khusus juga memungkinkan integrasi antarmuka hardware dan IoT, sebagaimana yang diterapkan pada antrian e-government berbasis WebSocket, di mana hak akses operator antrian dan administrasi sistem terpisah dengan aman. Memilih membangun sistem internal sendiri berarti Anda menentukan sendiri batasan keamanan yang sesuai dengan kebutuhan riil.
- Kontrol penuh atas struktur peran sesuai kebutuhan.
- Integrasi dengan sistem lama tanpa harus mengubah alur kerja.
- Skalabilitas yang fleksibel saat bisnis berkembang.
- Keamanan yang lebih kuat karena tidak ada celah dari paket generik.
Kesimpulan
Membangun portal internal dengan RBAC bukan sekadar memenuhi standar teknis, melainkan investasi untuk mengamankan aset data dan menjaga integritas operasional. Jika perusahaan Anda mulai memperluas tim, membuka cabang baru, atau tunduk pada regulasi yang ketat, ini adalah momen tepat untuk mengembangkan sistem yang terstruktur. Tim Solunesia siap mendiskusikan kebutuhan spesifik organisasi Anda melalui halaman contact. Untuk mendiskusikan kebutuhan serupa di organisasi Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software kami.
FAQ
Apakah RBAC hanya cocok untuk perusahaan besar?
Tidak. RBAC bermanfaat untuk perusahaan menengah yang mulai memiliki divisi terpisah. Semakin awal sistem mengatur hak akses, semakin mudah skala operasional diperluas tanpa harus merombak fondasi sistem dari nol.
Apa bedanya hak akses tingkat pengguna dan RBAC?
Hak akses tingkat pengguna biasanya mengatur wewenang secara individual untuk setiap akun. RBAC mengelompokkan wewenang ke dalam peran seperti manajer atau staf, sehingga administrator hanya menetapkan peran dan sistem otomatis memberikan wewenang yang sesuai.
Apakah RBAC bisa diterapkan pada sistem yang sudah berjalan?
Bisa, selama arsitektur saat ini mendukung kustomisasi tingkat lanjut. Namun, sering kali lebih efisien membangun ulang fondasi portal lama yang kaku agar integrasi kontrol berbasis peran berjalan sempurna dan tidak meninggalkan celah keamanan dari sistem lama.
Apakah RBAC memperlambat proses kerja staf?
Tidak, justru sebaliknya. RBAC menyederhanakan antarmuka karena staf hanya melihat menu dan fitur yang relevan dengan tugas mereka. Hal ini mengurangi kebingungan operasional dan menurunkan potensi kesalahan input data yang tidak diinginkan.
Berapa lama proses pengembangan sistem RBAC kustom?
Durasi proyek sangat bergantung pada kompleksitas alur kerja, jumlah tingkat peran, dan kebutuhan integrasi sistem. Penilaian kebutuhan yang detail oleh vendor akan memberikan estimasi waktu yang lebih akurat sebelum pengerjaan dimulai.
RelatedArticles
Further reading from other categories that may be relevant.
Batam sebagai Pusat Teknologi di Kepulauan Riau: Potensi dan Tantangannya
Project Management Software Kustom: Apa yang Seharusnya Klien Harapkan dari Vendor?