OWASP Top 10: Standar Keamanan yang Perlu Ditanyakan Saat Membuat Aplikasi
OWASP Top 10: Standar Keamanan yang Perlu Ditanyakan Saat Membuat Aplikasi
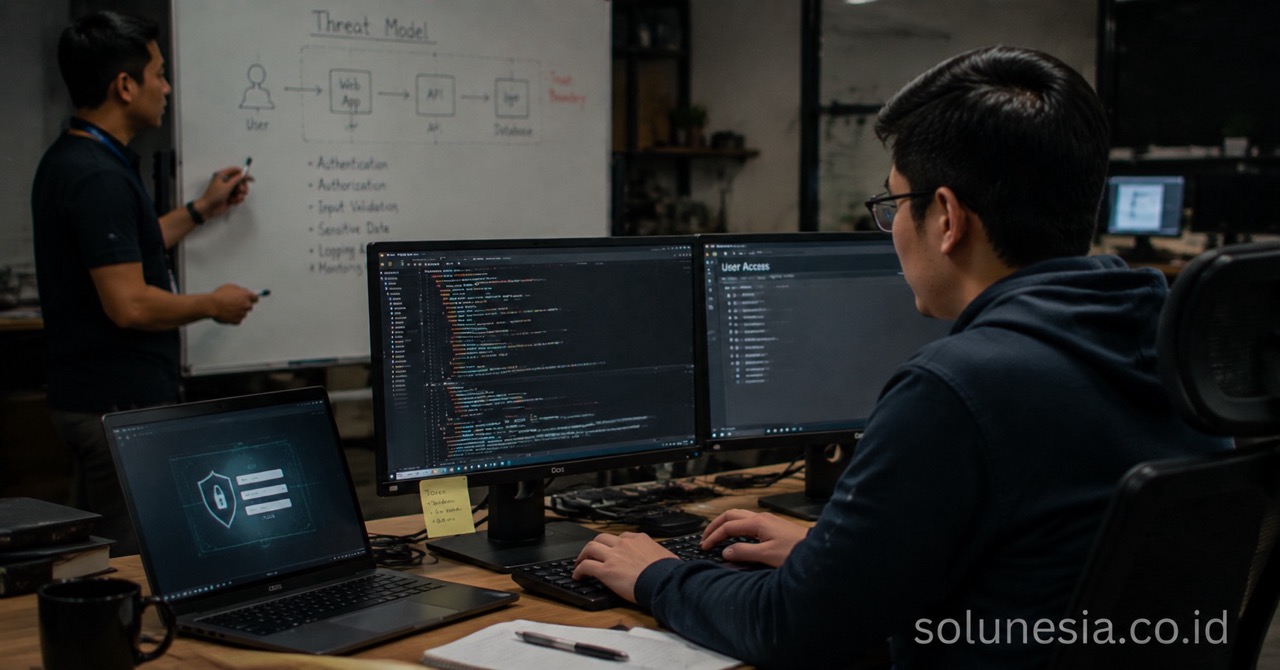
Dalam pengembangan aplikasi bisnis, keamanan bukan lagi fitur opsional melainkan fondasi utama. OWASP Top 10 memberikan standar yang jelas untuk mengenali ancaman keamanan paling umum dalam aplikasi web dan mobile. Bagi perusahaan yang membangun sistem seperti ERP atau portal internal, memahami dan menerapkan standar ini membantu mencegah masalah besar yang bisa mengganggu operasional. Saat memilih vendor atau tim pengembang, penting untuk menanyakan apakah mereka telah mempertimbangkan daftar ini sebagai bagian dari proses pembuatan aplikasi.
Aplikasi bisnis modern sering menangani data sensitif seperti informasi keuangan, data pelanggan, atau data operasional. Tanpa pendekatan keamanan yang matang, risiko kebocoran bisa muncul kapan saja dan menyebabkan kerugian finansial serta kehilangan kepercayaan. OWASP Top 10 hadir sebagai acuan praktis yang sudah diuji ribuan proyek enterprise, sehingga Anda bisa langsung mengevaluasi apakah vendor benar-benar siap menghadapi ancaman nyata. Lihat juga portfolio Solunesia untuk melihat rekam jejak pengembangan sistem enterprise.
Mengapa OWASP Top 10 Penting untuk Aplikasi Bisnis
Aplikasi bisnis bukan sekadar alat pendukung operasional, melainkan juga tempat menyimpan aset berharga. Ancaman keamanan yang tidak ditangani sejak awal bisa mengubah aplikasi yang awalnya bermanfaat menjadi beban. Standar ini membantu mengidentifikasi celah yang sering diabaikan, mulai dari kesalahan konfigurasi hingga kegagalan autentikasi.
Di Indonesia, perusahaan yang mengelola sistem enterprise seperti sistem perpustakaan e-government atau platform logistik harus ekstra waspada. Regulasi perlindungan data pribadi menuntut bukti bahwa aplikasi sudah memenuhi standar keamanan. Dengan mengadopsi standar OWASP, Anda bisa menunjukkan bahwa investasi teknologi sudah dipertimbangkan dari segi keamanan, bukan hanya fungsionalitas.
Risiko Keamanan yang Bisa Menimpa Sistem Enterprise
Aplikasi yang tidak aman bisa menyebabkan kerugian finansial, kehilangan data, dan bahkan masalah hukum. Di Indonesia, dengan regulasi seperti Undang-Undang Perlindungan Data Pribadi, pelanggaran keamanan bisa berakibat berat. Standar OWASP mencakup berbagai risiko yang sering muncul dalam proyek enterprise. Misalnya, jika aplikasi mengelola data keuangan atau informasi pelanggan, ancaman seperti injeksi atau kesalahan autentikasi bisa mengakibatkan kebocoran data massal. Risiko ini bukan hanya teknis, tapi juga berdampak pada kepercayaan pelanggan dan reputasi perusahaan.
Banyak perusahaan mengalami gangguan operasional karena aplikasi yang bocor data pelanggan atau transaksi. Ancaman ini bisa muncul karena desain yang kurang matang atau komponen yang sudah usang. Memahami risiko ini sejak tahap perencanaan membantu menghindari biaya perbaikan yang mahal nanti. Selain itu, aplikasi yang aman juga lebih mudah diterima oleh pelanggan dan mitra bisnis yang semakin sadar akan pentingnya keamanan digital.
10 Ancaman Keamanan Utama yang Harus Dipertimbangkan
Berikut ringkasan singkat dari OWASP Top 10 yang perlu ditanyakan kepada tim pengembang saat membuat aplikasi bisnis:
-
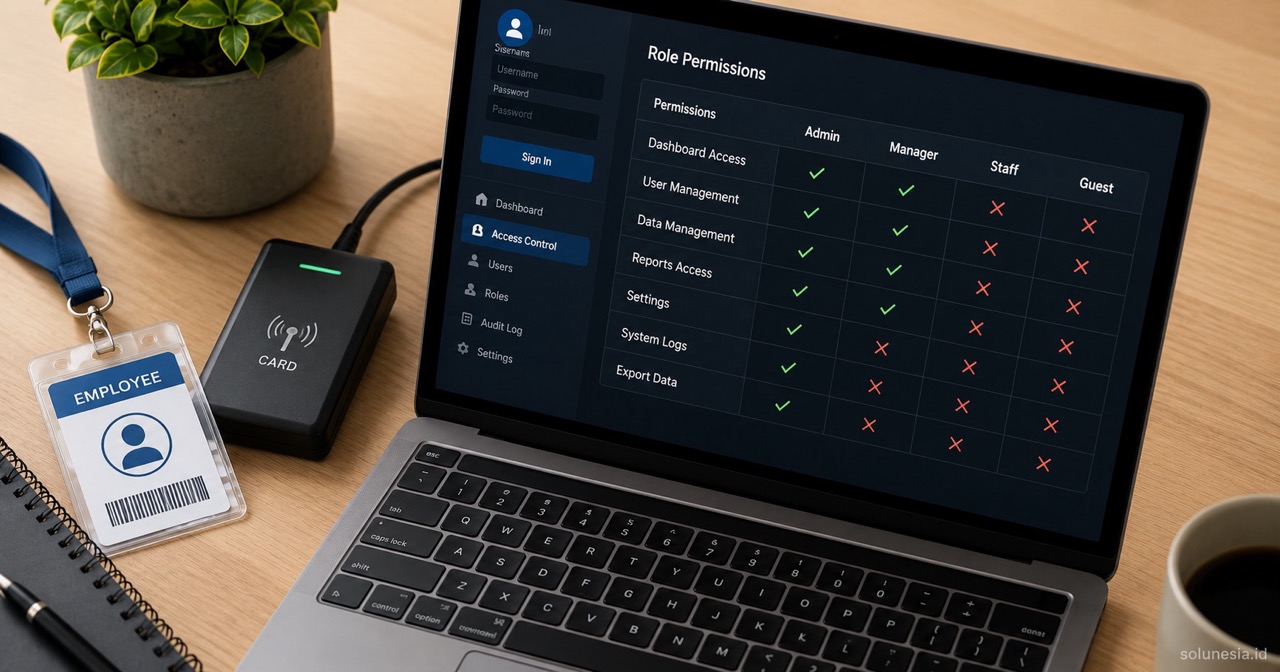
Broken Access Control: Pengendalian akses yang tidak tepat memungkinkan pengguna mengakses fitur atau data yang seharusnya tidak boleh. Ini sering terjadi pada aplikasi yang kompleks seperti sistem manajemen gudang atau ERP. Ancaman ini bisa menyebabkan kebocoran data pelanggan atau informasi internal yang berpotensi mengganggu operasional bisnis.
-
Cryptographic Failures: Kegagalan dalam penggunaan enkripsi dapat membuat data terenkripsi mudah diretas. Penting untuk aplikasi yang menyimpan informasi sensitif seperti data karyawan atau transaksi keuangan. Tanpa enkripsi yang kuat, data yang seharusnya aman justru mudah disalahgunakan oleh pihak yang tidak bertanggung jawab.
-
Injection: Serangan injeksi bisa menyusup ke dalam basis data melalui input yang tidak divalidasi. Ini berbahaya untuk aplikasi yang menangani input pengguna, seperti form registrasi atau pencarian. Jika berhasil dieksploitasi, hacker bisa mengakses seluruh database dan mencuri data massal.
-
Insecure Design: Desain aplikasi yang tidak aman dari awal sulit diperbaiki nanti. Pastikan setiap komponen dirancang dengan pertimbangan keamanan sejak tahap perencanaan. Desain yang buruk bisa menjadi celah permanen yang sulit ditutup setelah aplikasi sudah berjalan.
-
Security Misconfiguration: Pengaturan yang salah, seperti kata sandi default atau izin berlebih, menjadi celah keamanan. Ini harus dicek secara berkala selama pengembangan. Konfigurasi yang tidak tepat sering menjadi pintu masuk bagi penyerang karena pengaturan standar biasanya tidak dioptimalkan untuk keamanan.
-
Vulnerable and Outdated Components: Menggunakan library atau komponen yang sudah tidak didukung bisa membawa bug keamanan. Selalu periksa update komponen untuk menghindari eksploitasi. Komponen lama sering mengandung kerentanan yang sudah diketahui, sehingga aplikasi menjadi target mudah.
-
Identification and Authentication Failures: Kegagalan verifikasi identitas memungkinkan akses tidak sah. Gunakan metode autentikasi yang kuat untuk mencegah login palsu. Ini mencakup kata sandi yang lemah atau proses verifikasi yang tidak ketat, sehingga hacker bisa menyamar sebagai pengguna sah.
-
Software and Data Integrity Failures: Data yang tidak terjaga integritasnya bisa menyebabkan keputusan bisnis yang salah atau kerusakan sistem. Pastikan data tidak diubah tanpa izin. Kerusakan integritas ini sering muncul karena serangan yang mengubah nilai data atau file.
-
Security Logging and Monitoring Failures: Tanpa pencatatan log yang baik, sulit mendeteksi aktivitas mencurigakan. Ini penting untuk respons terhadap ancaman. Log yang tidak lengkap membuat sulit melacak siapa yang melakukan apa dan kapan, sehingga deteksi ancaman menjadi lambat.
-
Server-Side Request Forgery: Serangan ini memaksa server melakukan permintaan yang tidak diinginkan, berpotensi membahayakan sistem internal. Ancaman ini bisa digunakan untuk mengakses data eksternal atau melakukan operasi yang tidak diizinkan pada aplikasi bisnis.
Manfaat Menggunakan OWASP Top 10 dalam Pengembangan Aplikasi Bisnis
Menerapkan standar keamanan ini tidak hanya melindungi dari serangan, tetapi juga meningkatkan keandalan aplikasi. Bisnis dapat berkonsentrasi pada fungsionalitas utama tanpa khawatir tentang celah keamanan. Selain itu, vendor yang mematuhi standar ini biasanya lebih transparan dalam proses pengembangan, sehingga Anda bisa mendapatkan aplikasi yang lebih sesuai dengan kebutuhan. Di sektor seperti pariwisata atau logistik, di mana aplikasi booking atau sistem tracking sering digunakan, keamanan yang baik mencegah gangguan operasional yang merugikan pendapatan.
Dengan pendekatan ini, perusahaan juga lebih siap menghadapi audit regulasi. Standar keamanan yang konsisten membuat proses kepatuhan lebih mudah dilakukan. Selain itu, pelanggan dan mitra bisnis cenderung lebih percaya pada aplikasi yang sudah teruji keamanannya. Penerapan OWASP Top 10 membantu mengurangi biaya perbaikan jangka panjang karena masalah ditangani sejak tahap awal.
Langkah yang Perlu Diambil Saat Memilih Vendor Software
Saat mengevaluasi vendor untuk aplikasi bisnis, tanyakan langsung tentang pendekatan mereka terhadap OWASP Top 10. Ini termasuk proses audit keamanan, penggunaan framework standar, dan metode testing yang dilakukan. Vendor yang baik akan menjelaskan bagaimana mereka mengatasi setiap ancaman dari daftar tersebut. Jangan hanya fokus pada fitur, tapi juga pada bagaimana aplikasi dibangun dengan keamanan sebagai prioritas. Ini membantu memastikan investasi Anda tahan lama dan aman.
Perhatikan juga pengalaman vendor dalam membangun sistem enterprise yang menangani data sensitif. Tanya tentang teknik yang mereka gunakan untuk memenuhi standar OWASP, seperti integrasi kontrol akses yang tepat dan penggunaan enkripsi standar. Proses evaluasi yang matang ini akan membantu memilih mitra yang benar-benar memahami kebutuhan bisnis Anda.
Kesimpulan
Memahami ancaman dalam OWASP Top 10 dan menanyakannya secara langsung kepada tim pengembang adalah langkah krusial untuk meminimalkan risiko keamanan. Solunesia sebagai perusahaan pengembangan software enterprise di Batam telah berpengalaman menerapkan praktik keamanan ini pada proyek-proyek sistem besar. Untuk mendiskusikan kebutuhan keamanan aplikasi bisnis Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software kami.
FAQ
Apa itu OWASP Top 10?
Daftar 10 ancaman keamanan aplikasi paling umum yang dikeluarkan oleh Open Web Application Security Project. Standar ini membantu mengidentifikasi risiko utama yang perlu diatasi selama pengembangan.
Kapan perusahaan perlu menerapkan standar ini?
Perusahaan perlu mempertimbangkannya saat membangun atau merevisi aplikasi bisnis yang menangani data sensitif, seperti ERP atau portal internal perusahaan, untuk mencegah pelanggaran keamanan.
Bagaimana cara memastikan aplikasi mematuhi standar OWASP?
Lakukan audit keamanan rutin, perbarui komponen sistem secara berkala, dan terapkan kontrol akses yang ketat selama proses pengembangan untuk memenuhi standar ini.
Apakah standar ini hanya untuk aplikasi web?
Tidak. Meskipun fokus utamanya adalah aplikasi web, prinsip keamanan ini dapat diterapkan pada berbagai jenis sistem enterprise, termasuk aplikasi mobile dan API backend.
Apa risiko jika tidak menerapkan standar ini?
Risikonya meliputi kebocoran data, serangan siber, kerugian finansial, dan masalah kepatuhan regulasi yang bisa merugikan bisnis secara signifikan.
RelatedArticles
Further reading from other categories that may be relevant.
Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
Keamanan Data Warga pada Layanan Digital Pemerintah