OAuth 2.0 dan JWT: Kapan Dibutuhkan untuk Keamanan API?
OAuth 2.0 dan JWT: Kapan Dibutuhkan untuk Keamanan API?
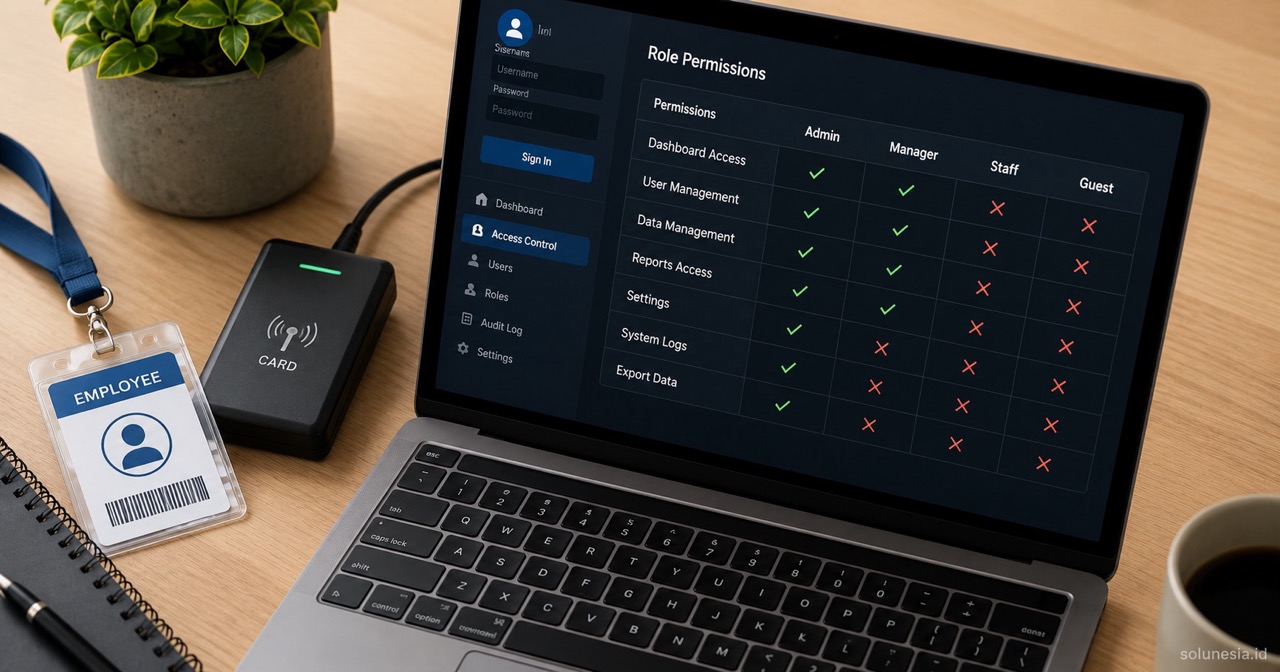
Perusahaan modern menghubungkan banyak sistem melalui API untuk operasional sehari-hari. Dalam konteks ini, keamanan menjadi elemen yang tak bisa diabaikan. OAuth 2.0 menyediakan mekanisme otorisasi standar, sementara JWT memungkinkan penyimpanan klaim identitas dalam token ringan yang aman. Memahami kapan kedua standar ini relevan membantu melindungi data, mendukung integrasi yang lancar, dan menjaga kepercayaan pelanggan tanpa mengganggu alur kerja.
OAuth 2.0: Fondasi Keamanan Akses
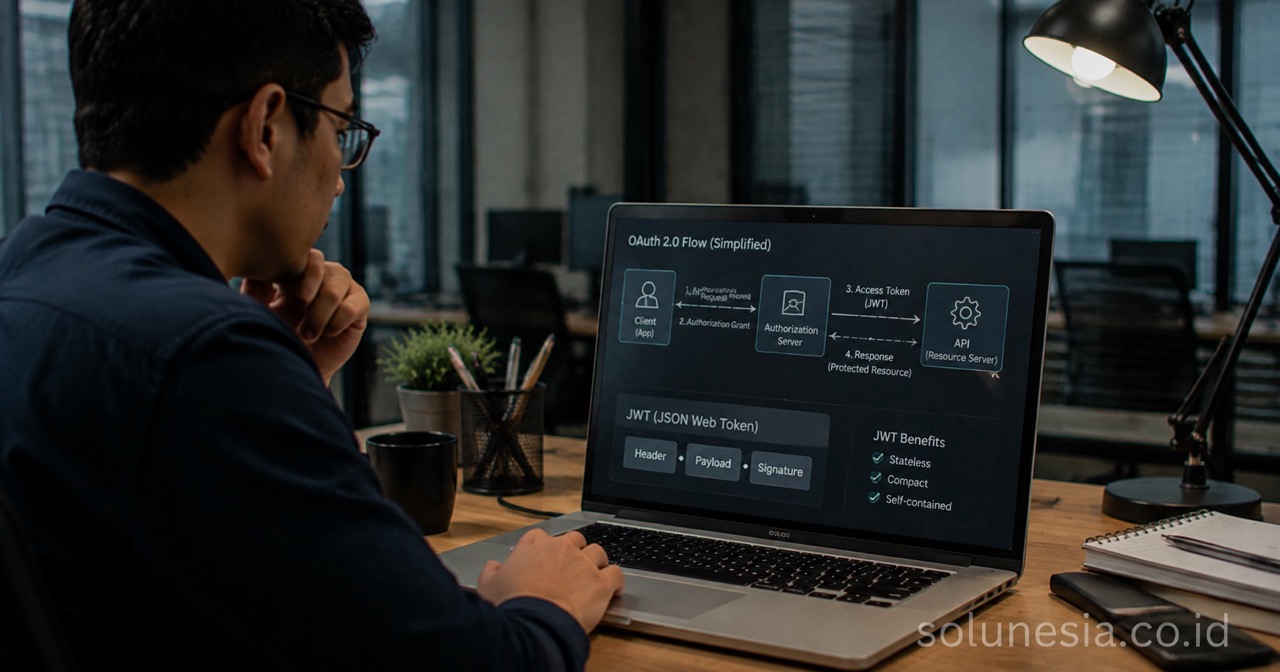
OAuth 2.0 adalah protokol yang mengizinkan aplikasi mendapatkan akses terbatas ke sumber daya pengguna atau sistem tanpa membagikan kredensial login penuh. Proses ini melibatkan alur beberapa pihak: aplikasi peminta akses, server otorisasi, dan pengguna akhir yang memberikan izin spesifik.
Pendekatan ini sangat berguna ketika perusahaan perlu membagikan data melalui API ke pihak ketiga, seperti supplier atau mitra bisnis. Tanpa OAuth, setiap permintaan akses berisiko membawa bahaya kebocoran informasi sensitif. OAuth memungkinkan definisi izin granular, sehingga aplikasi hanya bisa membaca atau menulis data yang benar-benar diperlukan.
Dalam konteks bisnis di Indonesia, organisasi manufaktur atau distributor sering terhubung dengan banyak entitas eksternal. OAuth membantu menjaga kontrol ketat atas akses tersebut, mencegah penyalahgunaan yang bisa mengganggu rantai pasok. Beberapa manfaat utamanya meliputi:
- Skalabilitas tinggi, di mana sistem bisa berkembang tanpa harus mengubah mekanisme otorisasi setiap kali menambah integrasi baru.
- Dukungan refresh token untuk menjaga sesi tetap aktif tanpa meminta kredensial berulang.
- Kontrol izin yang fleksibel, penting untuk perusahaan yang mengandalkan API di aplikasi mobile atau web.
JWT: Token Efisien untuk Verifikasi
JWT adalah format JSON yang menyimpan klaim dalam bentuk token yang ditandatangani secara kriptografis. Setelah proses otorisasi OAuth berhasil, token ini membawa informasi identitas, izin, dan masa berlaku secara aman tanpa perlu memverifikasi ke server setiap kali permintaan terjadi.
Keunggulan JWT terletak pada sifatnya yang ringan dan tidak memerlukan query database berulang. Verifikasi bisa dilakukan langsung dengan memeriksa tanda tangan digital, sehingga respons API tetap cepat meski jumlah permintaan meningkat. Token ini bisa ditransmisikan melalui header HTTP atau body permintaan, cocok untuk aplikasi yang membutuhkan akses cepat.
Dalam praktik perusahaan, JWT sering diterapkan setelah OAuth karena kombinasi ini menciptakan rantai keamanan lengkap. Contohnya, setelah pengguna login dan diberi akses melalui OAuth, JWT menyimpan status tersebut dalam format yang mudah dibaca oleh sistem lain. Pendekatan ini mengurangi beban server dan meningkatkan performa secara keseluruhan, terutama untuk:
- Organisasi logistik yang memverifikasi status pengiriman barang secara aman.
- Sektor perhotelan yang membutuhkan konfirmasi status reservasi tamu dengan cepat.
- Sistem yang memerlukan penandatanganan digital untuk memastikan klaim tidak diubah selama transit.
Mengapa OAuth dan JWT Sering Digunakan Bersama
OAuth 2.0 mengatur proses awal untuk mendapatkan izin, sementara JWT menyimpan hasilnya dalam format yang dapat diverifikasi kapan saja. Kombinasi ini menjadi standar di banyak aplikasi modern karena saling melengkapi: OAuth untuk otorisasi awal, JWT untuk verifikasi cepat.
Integrasi ini menawarkan beberapa keunggulan bersama:
- Keamanan lebih baik, karena token JWT ditandatangani dan tidak mudah dimodifikasi.
- Skalabilitas meningkat, karena tidak ada ketergantungan berat pada database setiap verifikasi.
- Kepatuhan terhadap standar industri seperti RFC 6749 untuk OAuth dan RFC 7519 untuk JWT.
Di sektor bisnis Indonesia, integrasi ini sering muncul saat perusahaan menghubungkan sistem enterprise dengan layanan eksternal. Contohnya, saat sistem ERP berinteraksi dengan portal pemerintah atau aplikasi mitra, OAuth memastikan izin diberikan dengan benar, sementara JWT mempercepat proses verifikasi. Hasilnya adalah sistem yang lebih tangguh terhadap serangan seperti replay token atau manipulasi klaim.
Pendekatan ini juga memudahkan pemeliharaan, karena perubahan izin bisa dilakukan di satu tempat tanpa memengaruhi seluruh rantai aplikasi. Bagi perusahaan yang sedang membangun portal internal atau sistem integrasi, kombinasi ini menjadi fondasi yang stabil untuk pertumbuhan jangka panjang.
Situasi Bisnis di Indonesia yang Membutuhkan Keamanan API Ini
Perusahaan di Batam, Bintan, atau Tanjungpinang sering membangun API untuk mendukung operasional harian. Penerapan sistem manajemen gudang, misalnya, memerlukan integrasi aman dengan supplier dan pelanggan untuk melacak inventaris secara real-time. OAuth 2.0 memastikan hanya pihak berwenang yang bisa mengakses data tersebut, sementara JWT mempermudah verifikasi tanpa membebani server.
Sektor lain juga mendapat manfaat serupa:
- Perhotelan: Resor di Bintan atau hotel di Batam menggunakan API untuk menghubungkan dengan OTA booking dan sistem housekeeping. JWT membantu memverifikasi status tamu dengan cepat, mengurangi risiko akses tidak sah.
- Fintech: Perusahaan seperti KSP Finance yang menangani data sensitif melalui API menjaga kepatuhan terhadap regulasi perlindungan data menggunakan kombinasi ini.
- E-Government: Transformasi digital di Kepri menghubungkan layanan publik dengan sistem internal. Hal ini memungkinkan pertukaran data antara dinas dan warga secara aman, mendukung SPBE tanpa membahayakan informasi publik.
- Manufaktur Multi-cabang: API bisa aman terhubung antar lokasi tanpa memperlambat proses produksi.
Dengan menggunakan kedua standar ini, perusahaan bisa menghindari masalah keamanan yang muncul dari penggunaan token sederhana atau autentikasi dasar. Hasilnya adalah operasional yang lebih terlindungi, dengan kemampuan untuk berkembang tanpa khawatir kebocoran data.
Pertimbangan Penting Sebelum Menerapkan
Sebelum memutuskan implementasi, perusahaan perlu mengevaluasi skala aplikasi dan jenis integrasi yang dibutuhkan. Untuk sistem kecil dengan sedikit pengguna, OAuth 2.0 bisa menjadi berlebihan. Sementara itu, JWT lebih cocok untuk aplikasi yang memerlukan verifikasi cepat. Perhatikan juga kompleksitas integrasi dengan sistem legacy, yang bisa memerlukan lapisan tambahan untuk kompatibilitas.
Pertimbangan lain adalah pemeliharaan token dan refresh logic. Token yang kadaluarsa terlalu cepat bisa mengganggu pengguna, sementara yang terlalu lama meningkatkan risiko keamanan. Perusahaan di Indonesia harus juga memastikan kepatuhan terhadap regulasi seperti Undang-Undang Perlindungan Data Pribadi, di mana OAuth dan JWT membantu mencatat izin akses secara transparan.
Tim yang kompeten dalam membangun sistem enterprise akan memastikan pendekatan ini tidak menambah beban teknis yang tidak perlu. Evaluasi dilakukan dengan mempertimbangkan kebutuhan spesifik bisnis, seperti volume API, jenis data yang dilindungi, dan target integrasi. Jika sistem yang dievaluasi memerlukan fondasi keamanan yang lebih kompleks, Anda dapat melihat portofolio implementasi sistem enterprise dari Solunesia sebagai referensi arsitektur.
Kesimpulan
OAuth 2.0 dan JWT memberikan fondasi kuat untuk keamanan API yang dapat disesuaikan dengan kebutuhan bisnis. Pendekatan ini membantu perusahaan melindungi data, menjaga integritas operasional, dan mendukung pertumbuhan tanpa risiko keamanan yang berlebihan. Bagi organisasi yang sedang merencanakan sistem baru atau perluasan API, evaluasi terhadap kedua standar ini menjadi langkah penting. Untuk mendiskusikan kebutuhan keamanan API di organisasi Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software kami.
FAQ
Apa perbedaan utama antara OAuth 2.0 dan JWT?
OAuth 2.0 adalah protokol untuk mengatur bagaimana aplikasi mendapatkan izin akses, sementara JWT adalah format token ringan yang menyimpan klaim identitas hasil otorisasi tersebut. Keduanya saling melengkapi dalam arsitektur keamanan API.
Apakah OAuth 2.0 wajib digunakan untuk semua API?
Tidak. Untuk sistem internal tertutup dengan interaksi minimal, autentikasi dasar mungkin cukup. OAuth 2.0 lebih relevan saat API perlu berbagi data dengan aplikasi pihak ketiga atau memerlukan tingkat otorisasi granular.
Bagaimana cara JWT menjaga keamanan data?
JWT menggunakan tanda tangan digital (seperti HMAC atau RSA) yang memastikan token tidak bisa dimodifikasi selama transmisi. Jika isi token diubah, tanda tangan akan tidak valid dan server akan menolak permintaan.
Apa risiko jika token JWT tidak pernah kedaluwarsa?
Token yang tidak memiliki masa berlaku berisiko disalahgunakan jika bocor atau dicuri. Penting untuk menetapkan waktu kedaluarsa yang seimbang dan menggunakan mekanisme refresh token untuk menjaga sesi pengguna.
RelatedArticles
Further reading from other categories that may be relevant.
Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
Keamanan Data Warga pada Layanan Digital Pemerintah