HTTPS dan HSTS: Dasar Keamanan untuk Website Perusahaan
HTTPS dan HSTS: Dasar Keamanan untuk Website Perusahaan
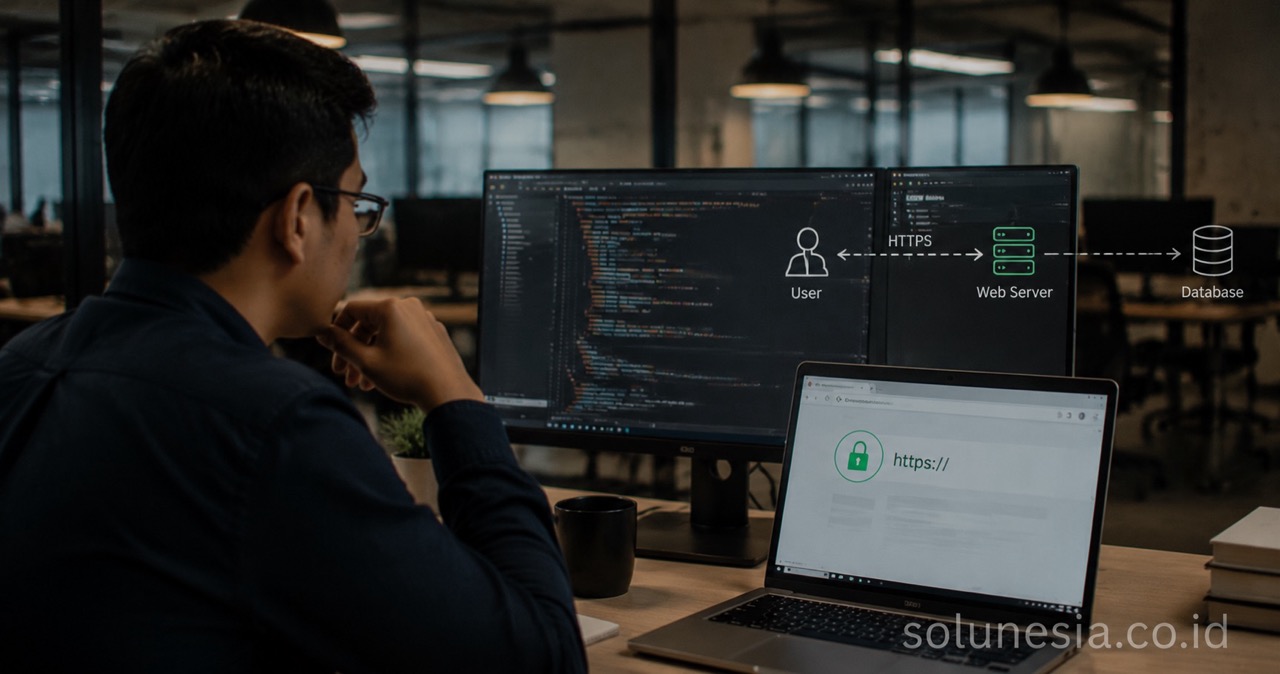
Website perusahaan kini menghadapi tekanan besar untuk melindungi setiap interaksi dengan pelanggan, karyawan, atau mitra bisnis. Tanpa lapisan keamanan yang tepat, data sensitif bisa bocor, kepercayaan pelanggan hilang, dan operasional bisnis terganggu. HTTPS menjadi fondasi utama yang mengenkripsi komunikasi antara browser dan server. HSTS melengkapinya dengan memaksa akses selalu melalui saluran aman tersebut. Penerapan https hsts website perusahaan membantu menghindari serangan umum sekaligus memastikan kepatuhan terhadap standar keamanan yang semakin ketat. Untuk memahami standar arsitektur yang baik, Anda dapat melihat portfolio Solunesia atau mempelajari artikel blog Solunesia sebelumnya.
Memahami Peran HTTPS sebagai Fondasi Keamanan Dasar
HTTPS mengubah cara data ditransfer dengan menambahkan lapisan enkripsi TLS/SSL. Setiap permintaan dan respons antara browser dan server tidak lagi berupa teks biasa yang mudah dibaca. Informasi login, detail transaksi, atau data internal perusahaan tetap tersembunyi dari pihak yang tidak berwenang.
Tanpa HTTPS, komunikasi bisa dicegat melalui serangan man-in-the-middle di mana penyerang menyusup dan mengubah data yang dikirim. Bagi perusahaan yang mengelola website profil, portal internal, atau sistem e-commerce, ini berarti perlindungan langsung terhadap data pelanggan dan operasional harian. Contohnya, saat pelanggan mengisi form pemesanan hotel atau mengirimkan dokumen melalui portal, semua proses tetap aman.
Beberapa manfaat utama penerapan protokol ini pada sistem enterprise meliputi:
- Perlindungan integritas data selama transmisi jaringan.
- Peningkatan kepercayaan pengguna saat memasukkan informasi sensitif.
- Kepatuhan terhadap regulasi keamanan data nasional dan internasional.
Di sektor pariwisata atau logistik di Batam dan Bintan, di mana banyak transaksi harian terjadi, keamanan ini menjadi prasyarat agar bisnis tetap berjalan lancar tanpa khawatir kehilangan data.
HSTS: Mencegah Serangan Downgrade dan Memastikan Akses Selalu Aman
HSTS (HTTP Strict Transport Security) bekerja dengan mengirim header khusus ke browser. Header ini mengatakan bahwa situs harus selalu diakses melalui HTTPS dan tidak boleh diarahkan ke versi HTTP. Ini mencegah serangan downgrade di mana penyerang memaksa situs kembali ke HTTP untuk menyusup lebih dalam.
Cara kerjanya sederhana: setelah browser menerima header HSTS, ia mengabaikan semua upaya untuk menggunakan HTTP. Nilai max-age bisa diatur dari beberapa detik hingga bertahun-tahun, tergantung kebutuhan. Dengan preload HSTS, browser bahkan bisa mengingat pengaturan ini tanpa harus mengakses situs terlebih dahulu.
Teknologi ini sangat berguna untuk website perusahaan karena mencegah serangan yang memanfaatkan fallback ke HTTP. Misalnya, jika ada subdomain atau versi mobile yang tidak konsisten, HSTS memastikan semua jalur akses tetap aman. Bagi perusahaan yang mengandalkan sistem internal atau integrasi dengan mitra eksternal, ini menjadi cara efektif untuk menjaga konsistensi keamanan tanpa harus memantau setiap akses secara manual.
Parameter penting yang perlu dikonfigurasi saat aktivasi HSTS:
max-age: Menentukan berapa lama browser harus mengingat aturan HTTPS (biasanya diset minimal 6 bulan).includeSubDomains: Memastikan aturan berlaku untuk seluruh subdomain perusahaan.preload: Mendaftarkan situs ke daftar browser bawaan agar langsung menggunakan HTTPS sejak kunjungan pertama.
Mengapa Website Perusahaan Membutuhkan Kedua Teknologi Ini Sekaligus
Perusahaan modern, terutama yang bergerak di bidang e-commerce, ERP, atau layanan digital, menghadapi ancaman yang lebih kompleks. HTTPS memberikan perlindungan dasar, sementara HSTS memperkuatnya dengan mencegah serangan khusus yang memanfaatkan kelemahan HTTP. Kombinasi keduanya menciptakan pertahanan yang solid terhadap berbagai jenis eksploitasi.
Manfaat langsung yang dirasakan bisnis meliputi pengurangan risiko kebocoran data. Setiap transaksi atau pertukaran informasi tetap terenkripsi, sehingga kerugian finansial bisa diminimalkan. Banyak perusahaan di sektor pemerintahan atau fintech menggunakan pendekatan ini untuk memastikan sistem mereka tetap sesuai standar nasional dan internasional.
Dari sisi operasional, situs yang aman ini juga mendukung efisiensi. Pelanggan dan karyawan tidak perlu ragu untuk berinteraksi, sehingga konversi dan produktivitas bisa meningkat. Bagi perusahaan yang mengelola banyak gerai atau cabang, seperti sistem POS atau ERP di portfolio Kopiway dan Mr. Blitz, keamanan ini menjadi dasar agar sistem tetap andal meski diakses dari berbagai perangkat di lokasi berbeda.
Persiapan dan Pertimbangan Sebelum Mengimplementasikan
Sebelum mulai, perusahaan perlu mengevaluasi jenis website yang dimiliki. Apakah situs melibatkan transaksi nyata, data pelanggan, atau akses internal? Persiapan ini meliputi memilih sertifikat SSL yang tepat dan memastikan semua subdomain serta versi mobile mengikuti aturan yang sama.
Tantangan utama sering muncul di awal, seperti memastikan tidak ada fallback ke HTTP yang terlewat. Solusi terbaik adalah menguji pengaturan secara rutin dan memantau update sertifikat. Bagi perusahaan yang baru mendigitalisasi, biaya awal bisa dipertimbangkan sebagai investasi jangka panjang karena mencegah kerugian lebih besar di kemudian hari.
Beberapa tahapan evaluasi yang perlu dilakukan tim teknis:
- Audit seluruh aset digital (domain, subdomain, API endpoint).
- Pemilihan tipe sertifikat (Single Domain, Wildcard, atau Multi-Domain).
- Pengujian redirect HTTP ke HTTPS pada environment staging.
- Aktivasi HSTS secara bertahap untuk menghindari lockout pengguna.
Dengan perencanaan yang matang, implementasi ini bisa dilakukan tanpa mengganggu operasional harian. Tim teknis bisa fokus pada integrasi yang tepat agar website perusahaan tetap cepat dan responsif.
Kesimpulan
HTTPS dan HSTS bukan sekadar tambahan teknis, melainkan fondasi yang membuat website perusahaan lebih aman dan dapat dipercaya. Dengan mengadopsi keduanya, bisnis bisa melindungi data pelanggan, menghindari serangan, dan membangun kepercayaan yang berkelanjutan. Untuk mendiskusikan kebutuhan serupa di organisasi Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software enterprise kami.
FAQ
Apa perbedaan utama antara HTTPS dan HSTS?
HTTPS mengenkripsi data komunikasi dasar antara browser dan server, sementara HSTS memaksa akses selalu menggunakan HTTPS dan mencegah fallback ke versi tidak aman. Keduanya bekerja bersama untuk keamanan yang lebih lengkap.
Mengapa HSTS penting untuk website perusahaan?
HSTS mencegah serangan downgrade yang memanfaatkan HTTP dan memastikan semua akses tetap aman melalui saluran terenkripsi, sehingga melindungi data bisnis dari ancaman eksternal.
Bagaimana cara memeriksa apakah website perusahaan sudah aman dengan HTTPS dan HSTS?
Cek URL yang dimulai dengan https:// dan periksa header HTTP untuk keberadaan HSTS. Tools seperti SSL Labs bisa membantu memverifikasi pengaturan keamanan secara lengkap.
Apa risiko utama jika website perusahaan tidak menggunakan HTTPS?
Risiko utama adalah kebocoran data, serangan man-in-the-middle, dan penurunan kepercayaan pelanggan yang bisa mengurangi penjualan atau kredibilitas bisnis secara keseluruhan.
Berapa lama waktu yang dibutuhkan untuk mengimplementasikan HTTPS dan HSTS?
Waktu bervariasi tergantung kompleksitas website, biasanya dari beberapa hari hingga dua minggu untuk situs standar, termasuk pengujian dan pemantauan berkala.
RelatedArticles
Further reading from other categories that may be relevant.
Single Sign-On untuk Sistem Internal Perusahaan: Kapan Fitur Ini Dibutuhkan?
Keamanan Data Warga pada Layanan Digital Pemerintah