API Gateway untuk Microservices: Kapan Perusahaan Membutuhkannya?
API Gateway untuk Microservices: Kapan Perusahaan Membutuhkannya?
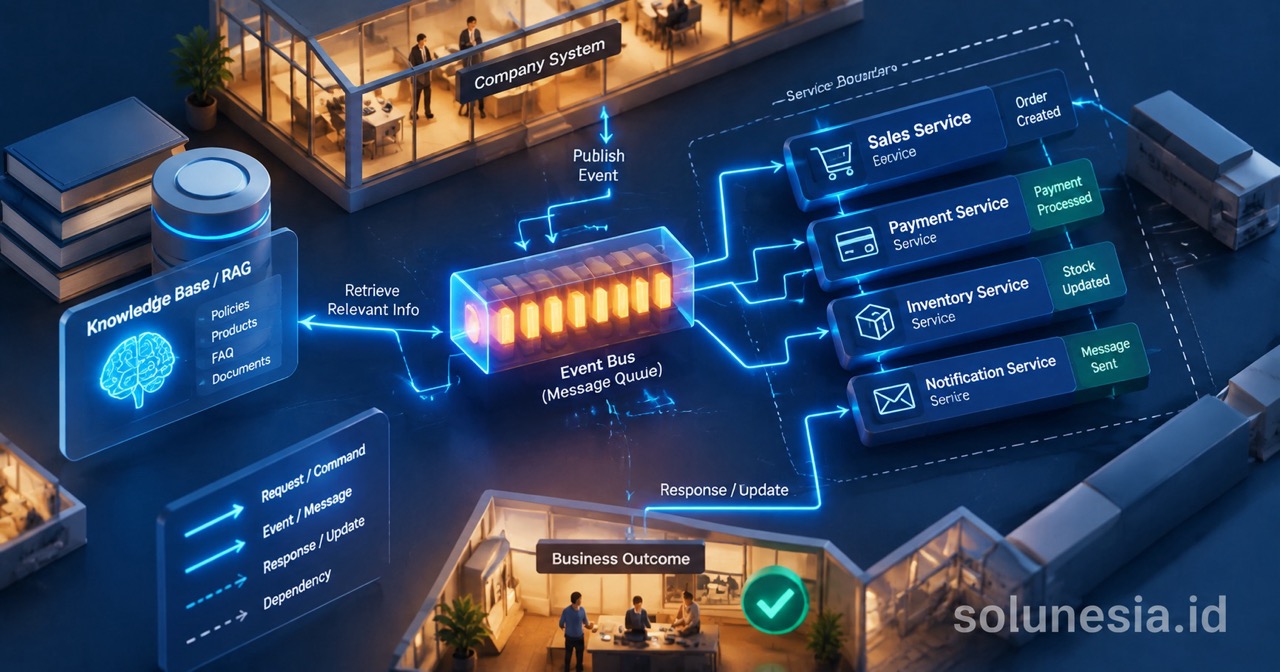
Arsitektur microservices menjanjikan fleksibilitas dan skalabilitas, tapi juga membawa kompleksitas baru. Layanan terpecah menjadi puluhan komponen independen, masing-masing punya endpoint sendiri. Di titik inilah api gateway microservices menjadi relevan sebagai lapisan perantara antara klien dan backend. Perusahaan perlu mengevaluasi kapan layer ini benar-benar membawa nilai bisnis, bukan sekadar menambah komponen teknologi yang merumitkan infrastruktur.
Fungsi Dasar API Gateway dalam Arsitektur Modern Lihat juga portfolio Solunesia. Pelajari juga blog Solunesia.
Dalam sistem monolitik, klien hanya perlu tahu satu alamat server. Semua permintaan masuk ke satu pintu, diproses, dan dikembalikan. Ketika beralih ke microservices, klien tiba-tiba harus berurusan dengan banyak alamat berbeda: service autentikasi di port 8080, service pesanan di 8081, service pembayaran di 8082.
API gateway memecahkan masalah ini dengan menjadi pintu masuk tunggal. Klien hanya mengenal satu endpoint publik. Gateway menerima permintaan, lalu meneruskannya ke service internal yang sesuai. Pendekatan ini menyembunyikan kompleksitas arsitektur backend dari luar.
Selain routing, gateway biasanya menangani cross-cutting concerns. Ini mencakup validasi token autentikasi, rate limiting untuk mencegah penyalahgunaan, dan kompresi respons. Service internal tidak perlu mengimplementasikan logika ini berulang kali. Setiap layanan microservice tetap fokus pada domain bisnisnya masing-masing tanpa beban infrastruktur.
Tanda-tanda Sistem Membutuhkan Lapisan API Gateway
Tidak semua arsitektur microservices langsung membutuhkan gateway di hari pertama. Biasanya, kebutuhan ini muncul seiring waktu ketika sistem mulai tumbuh dan kompleksitasnya meningkat. Berikut beberapa indikator kuat bahwa infrastruktur Anda sudah siap untuk mengimplementasinya.
Aplikasi mobile sering kali harus memanggil lima atau enam API berbeda hanya untuk merender satu halaman aplikasi. Klien mobile harus merangkai data dari service pengguna, pesanan, dan notifikasi secara mandiri. Ini membuat logika frontend sangat tebal dan rentan terhadap error jaringan. API gateway dapat melakukan agregasi data: menerima satu permintaan dari mobile, memanggil beberapa service internal secara paralel, lalu mengembalikan satu respons terpadu. Aplikasi mobile jadi lebih ringan dan hemat kuota data pengguna.
Sistem yang berhadapan langsung dengan publik membutuhkan proteksi ekstra. Misalnya, sebuah aplikasi logistik dengan ratusan ribu pengguna seperti BisaXirim pasti memerlukan kontrol ketat terhadap lalu lintas API. Tanpa gateway, setiap service harus memvalidasi token dan membatasi jumlah request secara independen. Ini berisiko menciptakan implementasi yang tidak konsisten di berbagai layanan. Gateway memusatkan keamanan jaringan di satu titik, memastikan setiap request ke sistem internal sudah terverifikasi terlebih dahulu.
Risiko Mengabaikan Arsitektur Terpusat
Membiarkan klien berinteraksi langsung dengan service internal menciptakan coupling yang tidak diinginkan. Jika satu alamat IP service berubah, semua klien harus diperbarui. Hal ini menjadi mimpi buruk bagi tim devops saat proses maintenance server rutin.
Selain itu, keamanan menjadi kendala serius. Service internal tidak punya mekanisme pertahanan terhadap serangan brute force atau DDoS dasar. Membuka port service database atau payment langsung ke internet tanpa perlindungan gateway adalah praktik yang sangat berisiko. Lapisan ini berfungsi sebagai perimeter pertahanan pertama yang memfilter lalu lintas sebelum masuk lebih dalam ke jaringan internal perusahaan.
Bayangkan sebuah sistem ERP dengan belasan modul, mirip dengan implementasi Kopiway yang memiliki 40 modul terintegrasi. Jika setiap modul berjalan sebagai service independen tanpa manajemen terpusat, tim operasional akan kewalahan memantau kesehatan setiap titik secara terpisah. Pemeliharaan dokumentasi API menjadi kacau, dan onboarding developer baru memakan waktu lama karena tidak ada satu sumber kebenaran mengenai skema antarmuka.
Evaluasi Solusi: Build vs Manage Gateway
Setelah sadar akan kebutuhan akan api gateway microservices, keputusan berikutnya adalah membangun sendiri atau menggunakan layanan terkelola. Membangun sendiri memberi kontrol penuh, tapi berarti tim harus memikul tanggung jawab pemeliharaan server, patch keamanan, dan skalabilitas. Untuk perusahaan yang ingin fokus pada pengembangan fitur produk, opsi kedua cenderung lebih relevan.
Penyedia cloud besar seperti AWS (API Gateway) atau Google Cloud (Apigee) menawarkan layanan siap pakai. Tim tidak perlu repot memikirkan availability atau skalabilitas server. Layanan ini terintegrasi mulus dengan ekosistem cloud lain seperti function serverless dan database terdistribusi. Ini adalah pilihan yang masuk akal jika perusahaan ingin meminimalisir beban operasional DevOps internal.
Pilihan lain yang populer adalah solusi open source seperti Kong atau Tyk. Solusi ini menawarkan fleksibilitas tinggi dan bisa di-hosting di server on-premise maupun cloud publik. Namun, solusi ini tetap membutuhkan tenaga ahli untuk konfigurasi dan pemantauan harinya. Solusi ini cocok untuk organisasi yang memprioritaskan kedaulatan data dan punya tim infrastruktur yang memadai.
Implementasi di Sistem Enterprise dan Pemerintahan
Pada sistem enterprise, gateway sering menjadi tempat untuk transformasi protokol. Misalnya, mengubah request HTTP eksternal menjadi gRPC internal yang lebih cepat. Gateway juga bisa menerjemahkan versi API lama ke struktur baru tanpa memaksa klien lama untuk update aplikasi mereka.
Di sektor pemerintahan dengan implementasi SPBE, gateway mengamankan integrasi antar instansi. Layanan data kependudukan dan layanan pajak bisa saling bertukar data dengan aman melalui gateway yang memvalidasi setiap permintaan antar instansi. Komunikasi data antar instansi tidak pernah terjadi secara point-to-point, melainkan melewati perantara yang terstandarisasi.
Sistem dengan banyak integrasi pihak ketiga, seperti platform pariwisata yang terhubung ke banyak OTA, juga mendapat manfaat besar. Gateway bisa memandu request dari pihak ketiga ke service internal yang tepat dengan validasi API key yang ketat. Portofolio Amazing Bintan yang mengintegrasikan 37 destinasi wisata adalah contoh nyata bagaimana manajemen rute API yang kompleks harus ditangani dengan arsitektur yang terstruktur.
Kesimpulan
API gateway bukan hal wajib di hari pertama pengembangan microservices. Namun, ketika sistem tumbuh, jumlah klien meningkat, dan kebutuhan keamanan semakin kompleks, lapisan ini menjadi krusial untuk menjaga arsitektur tetap terkelola. Mengabaikan kebutuhan ini dapat berujung pada teknologi yang sulit dipelihara dan celah keamanan yang serius. Evaluasi kebutuhan sistem organisasi Anda dari sisi kompleksitas dan keamanan. Jika merasa arsitektur saat ini mulai tidak terkendali, berkonsultasi dengan tim Solunesia bisa jadi langkah awal untuk menyusun ulang infrastruktur agar lebih kokoh. Untuk mendiskusikan kebutuhan serupa di organisasi Anda, hubungi tim Solunesia atau pelajari layanan pengembangan software kami.
FAQ
Apakah API gateway menggantikan load balancer tradisional?
Tidak menggantikan, melainkan berjalan beriringan. Load balancer mendistribusikan traffic ke beberapa instance service yang sama. Gateway berada di lapisan di atasnya, memutuskan ke service mana permintaan tersebut harus diteruskan berdasarkan path atau kontent request.
Kapan kita tidak membutuhkan API gateway?
Jika sistem hanya memiliki dua atau tiga microservices sederhana dengan sedikit klien. Untuk arsitektur sebesar itu, menambah gateway justru menambah komponen yang harus dirawat tanpa memberi nilai bisnis yang sepadan.
Apakah gateway mempengaruhi latensi jaringan?
Ya, gateway menambah satu lompatan jaringan (hop) baru. Namun, dampak latensinya biasanya sangat kecil dibandingkan manfaat agregasi request dan efisiensi caching yang diterapkan langsung di gateway.
Bagaimana gateway berinteraksi dengan sistem autentikasi?
Gateway biasanya bertugas memvalidasi token secara lokal atau memverifikasi sesi ke server autentikasi terpusat. Service internal tidak perlu lagi memvalidasi token, mereka hanya memproses data request yang sudah dipastikan sah untuk dieksekusi.
Apa bedanya API gateway dan service mesh?
API gateway mengatur komunikasi dari luar sistem ke service internal (north-south traffic). Service mesh mengelola komunikasi antar service internal di dalam jaringan (east-west traffic). Keduanya sering digunakan bersamaan pada arsitektur enterprise tingkat lanjut.
RelatedArticles
Further reading from other categories that may be relevant.
Arsitektur AI untuk Perusahaan: Pilihan untuk Sistem yang Siap Dikembangkan
ERP On-Premise vs Cloud: Mana yang Lebih Sesuai?